Durante un tiempo tuvimos que colocar nuestro servidor web Apache2 en HTTP/1.1 debido a la vulnerabilidad CVE-2026-119618, con un puntaje de 9,8 sobre 10, vamos, que es casi seguro que te cogieran vuestro servidor los crackers delincuentes.
El asunto es que hoy 15 de noviembre de 2026 (bueno, hoy no, ayer) la fundación Apache publicó precisamente la versión que acompaña el mensaje en Twitter («tuit«), eso fue lo que me llamó poderosamente la atención: ¿Cómo diantres obtener la versión 2.4.71, la última estable, en nuestros servidores web?
Porque sí, que hay que estar siempre con los repositorios oficiales de cada distro, de esa manera se tiene las capas adicionales de que ha sido comprobada con los desarrolladores del sistema operativo y que es totalmente compatible con ello.
Y he aquí que cada versión de Ubuntu tiene sus propias versiones en curso, tal como publicamos en nuestro propio «tuit»:
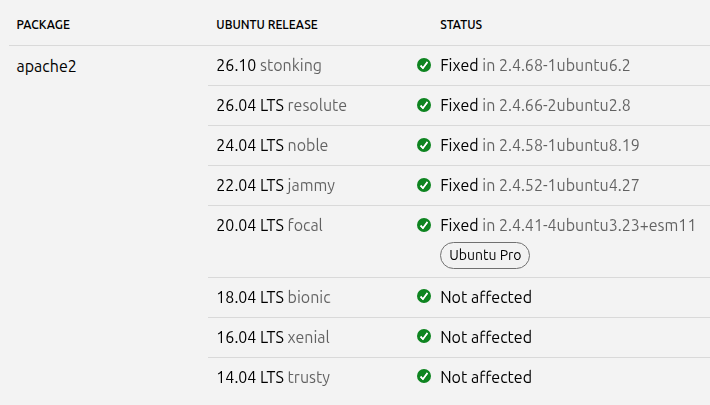
https://ubuntu.com/security/CVE-2026-119618
Es así que ni siquiera la última versión estable de Ubuntu server (26.10), al momento de escribir estas líneas, contiene la versión de marras, «apenas» llega a la 2.4.68 (eso sí, debidamente parchada). Es así porque literalmente los desarrolladores del sistema operativo inyectan el código que corrige la falla en cada una de las últimas versiones ofrecidas de Apache2, para cada LTS (nota, 26.10 no es versión de soporte extendido de 5 cinco años).
Para comprobarlas debemos de ejecutar (sin errores de salida, que indica que sí tenemos el parche):
sudo apt changelog apache2 2>/dev/null | grep -i "CVE-2026-119618"
En este punto la segunda fuente confiable para usar como repositorios es Launchpad, los famosos ppa que utilizamos a diario con el software secundario. Sí, secundario, porque resulta ser que Apache2 es de primer orden de importancia (le siguen Nginx y Caddy).
- Hasta la versión 24 se puede utilizar
ppa:ondrej/apache2. - A partir de la versión 26 se tiene como alternativa (y esa es la noticia de este artículo) los repositorios de Ondřej Surý en la organización Sury (nombre latinizado). Las instrucciones para instalar desde allí son las siguientes:
sudo apt update

sudo apt -y upgrade

sudo curl \
-sSLo /tmp/debsuryorg-archive-keyring.deb \
https://packages.sury.org/debsuryorg-archive-keyring.deb

sudo dpkg \
-i /tmp/debsuryorg-archive-keyring.deb

sudo rm /tmp/debsuryorg-archive-keyring.deb

echo \
"deb \
[signed-by=/usr/share/keyrings/debsuryorg-archive-keyring.gpg] \
https://packages.sury.org/apache2/ $(lsb_release -sc) main" \
| sudo tee /etc/apt/sources.list.d/sury-apache2.list

sudo apt update

sudo apt install -y apache2

apt-cache policy apache2

apache2 -v