La revista estadounidense «Fortune» (Fortuna) está especializada en banca, negocios y finanzas a nivel mundial… ¿Qué demonios tiene que ver con la monitorización? Pues que en una de sus listas anuales, la Fortune 100 (mayores empresas del planeta), 92 compañías utilizan el software Splunk… Si comparamos por volumen de dinero, sí, Splunk sería el mejor software y allí acabaría este artículo.
Pero si vuestra empresa u organización se encuentra en camino a aparecer en Fortune entonces ¡venid y dedicad unos pocos minutos a leer nuestra alternativa a Splunk!
Breve historia de Splunk
Splunk es un software especializado en macrodatos («Big Data«) desarrollado por una casa de software homónima. Dicha empresa tiene clientes en 74 países y tiene su sede principal en la ciudad de San Francisco, California, EE.UU. Salió al mercado público de valores en 2012 y en 2018 ya tenía una capitalización bursátil de más de 14 millardos de dólares estadounidenses… ¡Y esa es una muy grande y enorme cantidad de dinero junto!
Pero aquí viene la pregunta que ronda vuestro cerebro… ¿Cómo puede Pandora FMS ser alternativa a Splunk? Para poder responder a esta interrogante debemos analizar qué hace Splunk y lo que hace Pandora FMS os lo dejaremos en enlaces web para que luego ampliéis en cada característica.
Decir exactamente qué trabajo realiza Splunk es un tanto difícil porque en realidad Splunk es el servidor, un producto, y su asociado uberAgent, como su nombre sugiere, se instala del lado del cliente y es otro producto aparte. A su vez estos dos productos permiten gran cantidad de aplicaciones de terceros agrupados bajo el nombre Splunkbase. Desde mi punto de vista yo veo esto como una confederación de aplicaciones y empresas, así que deberemos adquirir primero Splunk, luego uberAgent, y después adquirir y/o desarrollar aplicaciones especializadas (de ser necesario).
Tecnologías
uberAgent para Microsoft Windows fue lanzado en el año 2013 y para MacOS año 2018, y constituyen las dos grandes plataformas para este agente software. Recordemos que un agente software son pequeñas piezas de software que se instalan en los sistemas operativos y permanecen ejecutándose en ellos para extraer información de monitorización y enviarla al servidor correspondiente de manera regular.
En el caso de Splunk necesita de uberAgent Software que cumple una función importante: el subsistema Unix dentro de la máquina a monitorizar. Comunica directamente con el servidor Splunk y tiene muy limitadas funciones de recolección.
El siguiente paso es descargar, previo registro de nuestros datos personales, el uberAgent Universal Forwarder, que se encarga de administrar todas las comunicaciones y luego podremos instalar el complemento para Microsoft Windows® para recoger los eventos de actualizaciones del SO, uso de disco duro, tráfico de red, inicios de sesión de usuarios (exitosas, fallidas), tiempo de trabajo del equipo, etc. Pandora FMS se erige como alternativa a Splunk porque posee un servidor WMI (Windows Management Instrumentation) solamente para este propósito, el cual incluso podemos ejecutar en una máquina aparte si tenemos una gran cantidad de dispositivos con este sistema operativo. El servidor WMI es solo uno de los catorce (algunos de ellos solo en la versión Enterprise) que componen un servidor Pandora FMS; no necesariamente deben correr todos en un mismo equipo, por hablo ya de una «centralización» que no es tal.
Splunk ofrece una versión demostrativa, que en la Wikipedia identifican como gratuita pero que en realidad está limitada a 500 megabytes para un solo dispositivo por día. Hace 10 ó 15 años esa era una cantidad apreciable pero hoy en día dudo que alcance si incluimos muchas métricas al uberAgent. Aquí Pandora FMS también se impone como alternativa a Splunk porque su versión comunitaria es totalmente funcional y tiene muchos complementos básicos desarrollados por la comunidad en software libre y en código abierto: salvo un identificador digital con propósitos puramente estadísticos y de actualización de versiones, corre completamente independiente («standalone«), sin ninguna otra limitación.
El manejo de archivos de registros ( logfiles o simplemente logs) tiene sus particularidades de estudio que acá en Pandora FMS mis colegas han escrito sobre ello. Para que Pandora FMS sea una alternativa a Splunk debemos ubicar los puntos comunes entre ambos y luego realizar comparaciones.
Arquitecturas
Pandora FMS destaca por su flexibilidad y no posee una arquitectura única. En lo particular yo la veo como monolítica y centralizada pero en realidad tiene módulos que podremos instalar según nuestras necesidades. Si bien reconozco que Splunk tiene una arquitectura bastante simplificada, apoyada por aplicaciones que se pueden ejecutar independientemente, no refleja el mundo real con su gran cantidad de topologías de red.
Por ejemplo, el uberAgent Universal Forwarder cumple casi la misma función que un agente broker de Pandora FMS para muchos dispositivos mientras que el uberAgent Universal Forwarder es solo para el dispositivo donde está instalado. Leí que se puede configurar para que este último acepte datos de direcciones IP específicas pero allí hago notar otro punto donde Pandora FMS logra ser alternativa a Splunk: el protocolo seguro Tentacle, tecnología desarrollada de manera propia para asegurar la privacidad de nuestro datos mientras van de un sitio a otro.
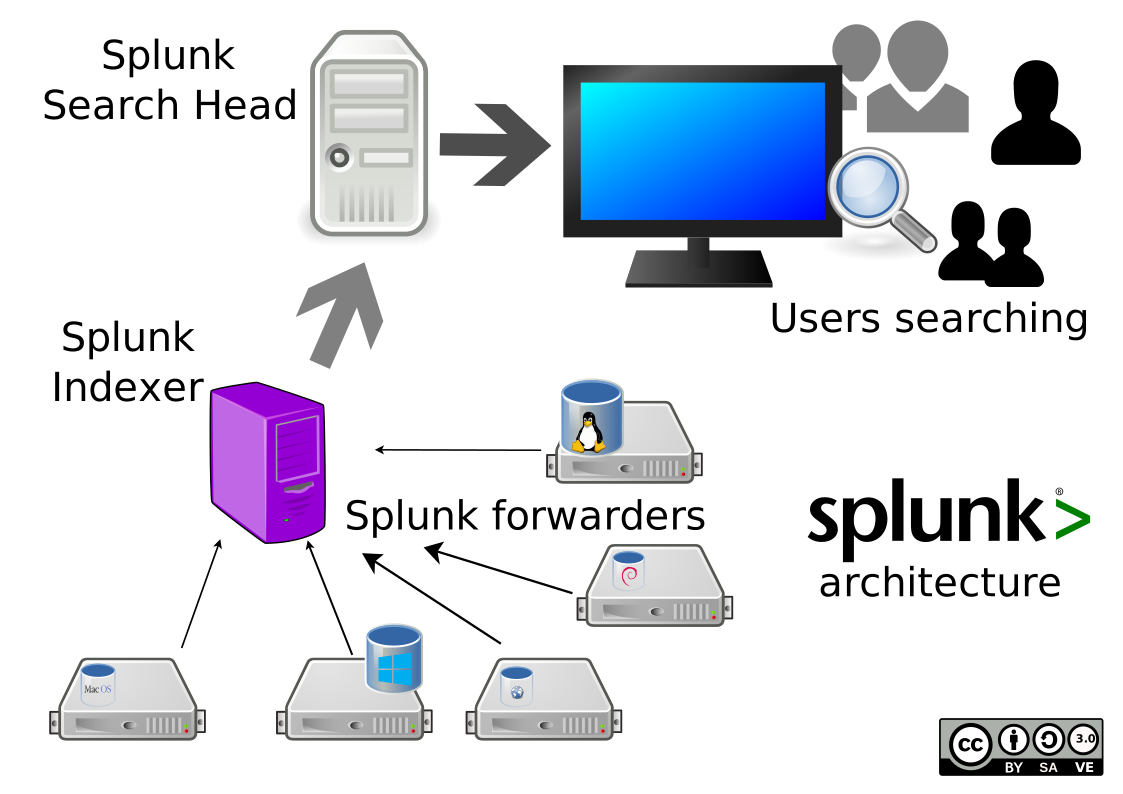
Además, la versión empresarial de Pandora FMS cuenta con el servidor satellite que permite monitorizar redes inaccesibles desde el servidor «central» y que además puede funcionar sin agentes software; incluye también protocolos como SNMP para concentradores, enrutadores, etc.
Instalación
Ambas aplicaciones utilizan métodos comunes: ambos servidores «centralizados» por un administrador de red y los agentes software de manera independiente o por medio de su correspondiente servidor. Recordemos que ahora existen muchas tecnologías de terceras empresas u organizaciones que permiten desplegar masivamente tanto servidores, como aplicaciones e incluso sistemas operativos completos (caso de Docker, por ejemplo).
Monitorización de logs
Y desembocamos en lo que acoté en la «Breve historia de Splunk»: he de reconocer que es asombrosa la capacidad de este software, ¡absorbe terabytes de datos sin problema alguno! Si disponéis de dinero suficiente en hardware no veo problema alguno en ello. Pienso que la enfoque de Splunk es recoger todo de manera masiva, colocando el filtrado y clasificación ya sea del lado del cliente o del servidor. Repito, si tenemos infraestructura suficiente ¡ea, vamos ya! Como la realidad es otra, Splunk ofrece el servicio de almacenamiento en Internet, lo que representa un costo adicional, pero que es lógico dada la naturaleza de Splunk.
Mientras que Splunk va de mayor a menor,
Pandora FMS va de menor a mayor.
¿Cómo Pandora FMS supera este gran reto para poder ser alternativa a Splunk? Se ve como una lucha entre David y Goliat… Sí, hay un «arma» pequeña pero poderosa y os explico.
El equipo de Pandora FMS ha hecho a cabalidad sus deberes en todos estos años. Desde la versión 7.0 NG 712 (septiembre de 2017) el sistema de almacenamiento y visualización de logs dejó ser basado en ficheros. Para ello emplea una tecnología combinada de LogStash con ElasticSearch pero para ello yo recomiendo dos servidores físicos distintos y bien equipados (en el enlace están los valores), como os dije, a mayor volumen de datos mayor cantidad de equipos necesarios. Por lo anterior afirmo que Pandora FMS presenta alternativa a Splunk porque aparte de equiparar en la recolección de logs presenta la ventaja de un solo producto a ser instalado y configurado, con el consecuente ahorro de dinero ¡y tiempo!
En lo que respecta al resto de las métricas (por ejemplo Goliat, el servidor enterprise de verificaciones web o el servidor de predicción, pequeño componente de inteligencia artificial) pueden ser configurados en un ambiente de alta disponibilidad, temor siempre presente en los administradores de redes al depender de pocos servidores, esto es posible gracias al diseño modular y flexibilidad de Pandora FMS.
Antes de despedirnos, recuerda que Pandora FMS es un software de monitorización flexible, capaz de monitorizar dispositivos, infraestructuras, aplicaciones, servicios y procesos de negocio.
¿Quieres conocer mejor qué es lo que Pandora FMS puede ofrecerte? Descúbrelo entrando aquí: https://pandorafms.com/es
Si cuentas con más de 100 dispositivos para monitorizar puedes contactar con nosotros a través del siguiente formulario: https://pandorafms.com/es/contactar/
Además, recuerda que si tus necesidades de monitorización son más limitadas tienes a tu disposición la versión OpenSource de Pandora FMS. Encuentra más información aquí: https://pandorafms.org/es/
No dudes en enviar tus consultas. ¡El equipazo de Pandora FMS estará encantado de atenderte!Alternativa a Splunk: Pandora FMS como herramienta de monitorización
| Título | Enlace |
|---|---|
| What is Splunk and How Does it Work? | https://helgeklein.com/blog/2014/09/splunk-work/ |
| Delete Never: The Digital Hoarders Who Collect Tumblrs, Medieval Manuscripts, and Terabytes of Text Files | https://gizmodo.com/delete-never-the-digital-hoarders-who-collect-tumblrs-1832900423 |
| Splunk: Trusted by 92 of the Fortune 100 | https://web.archive.org/web/20190719210850/https://www.splunk.com/en_us/customers.html |
| How to Install Splunk on Ubuntu 18.04 | https://linoxide.com/linux-how-to/install-splunk-ubuntu/ |
| Installing Splunk Enterprise on Linux | https://www.splunk.com/en_us/training/videos/installing-splunk-enterprise-on-linux.html |
| Using Splunk for Artificial Intelligence for IT Operations (AIOps) | https://www.splunk.com/en_us/resources/videos/using-splunk-for-artificial-intelligence-for-it-operations-aiops.html |
| Top 9 SPL Commands in Splunk For Splunk Ninjas | https://www.thomashenson.com/spl-commands-in-splunk/ |
| Announcing uberAgent Endpoint Security Analytics | https://uberagent.com/blog/announcing-uberagent-endpoint-security-analytics/ |
| Introducing uberAgent for Splunk | https://helgeklein.com/blog/2013/01/introducing-uberagent-for-splunk/ |
| https://www.educba.com/uses-of-splunk/ | https://www.educba.com/uses-of-splunk/ |
| uberAgent: Architecture Options | https://uberagent.com/docs/uberagent/latest/planning/architecture-options/ |
| download Addons and Helper Tools for uberAgent (Optional) | https://uberagent.com/download/ |
Contents Previous document: Installing the Endpoint Agent Next document: Installing the Chrome Browser Extension Version Installing Splunk Universal Forwarder | https://uberagent.com/docs/uberagent/latest/installation/installing-uberagent/installing-splunk-universal-forwarder/ |
| Deploy and Use the Splunk Add-on for Windows | https://docs.splunk.com/Documentation/WindowsAddOn/4.8.4/User/WhatdatatheSplunkTechnicalAdd-on(TA)forWindowscollects |
| Uses Of Splunk | https://www.educba.com/uses-of-splunk/ |
| Installing Splunk and uberAgent Components | https://www.sinisasokolic.com/installing-splunk-and-uberagent-components/ |
| App deployment overview | https://docs.splunk.com/Documentation/Splunk/7.2.3/Admin/Deployappsandadd-ons |
| Título | Enlace |