Soy usuario asiduo de Pandora FMS desde hace años, por allá en 2016, y lo mejor es que siempre tienen «algo nuevo» para sumar a mi aprendizaje. Pongo lo del entremicollado porque esta característica de Pandora FMS no es del año pasado, de cuando se publicó este artículo… ¡Sino desde la versión 6.0 (2015)!
A pesar de que me dedico a programar (y es lo que más me gusta hacer) yo soy más de la Web 2.0 que de la Web 3.0 porque considero que se ha abusado demasiado de esta última. En la 2.0 la comunicación es bidireccional y al mismo nivel, en la 3.0 cuando uno indaga algo le responden «¿Y quién lo pregunta?«, habiéndose aprovechado de forma inconsulta al haber revisado nuestra geolocalización por medio de nuestra dirección IP. No contentos con eso, pues nos pegan una etiqueta como si fuéramos ganado digital… Y no, no soy paranoico, ¡varios países a nivel mundial están modificando sus leyes nacionales al respecto de la privacidad! (por eso yo uso principalmente el buscador DuckDuckGo).
Tampoco iré yo hacia atrás a quedarme en la Web 1.0 (aunque existen aún millones de páginas web con contenido estático); en aquella época de los años 1970 y 1980 (mi juventud) éramos demasiado inocentes, por ejemplo durante muchos años la contraseña para lanzar las armas de destrucción masiva estadounidenses fueron simplemente el cero repetido ocho veces…
Evidentemente que necesitábamos de sistemas más robustos de autenticación y uno de ellos provino no de un programador sino de un empresario con mucha visión de futuro: Kenneth P. Weiss. Fue por allá en 1985 que registró una patente muy adelantada a su época, porque a mí me consta que el hardware en aquel tiempo tenía poquísimo nivel de cómputo como para la comparación de códigos no predecibles.
Su aporte fue esencial para el tema tratado aquí, y como hablar sobre cifrado y seguridad da para escribir libros enteros, pues mejor entremos en materia.
Segundo factor de autenticación
Es importante distinguir lo que es un segundo factor de autenticación y la autenticación en dos pasos. Muchas entidades bancarias nos obligan a agregar varias preguntas de seguridad las cuales ellos usan luego de haber introducido nuestra contraseña. De manera aleatoria escogen una o más de ellas y debemos responderla, el asunto está en que siempre son cosas que sabemos.
Un segundo factor de autenticación es lo que tienes: allí está la genialidad del señor Weis. ¿Cómo autenticar ese algo que tenemos? Sin escribir un libro completo lo digo mal y rápido: por medio de claves públicas y claves privadas, tal como hacemos en nuestro ordenador desde hace muchos años.
Ahora bien, también la tecnología de segundo factor de autenticación ha evolucionado y ahora se incluye, de manera bastante frecuente, las identificaciones biométricas, lo que eres. De hecho mi teléfono móvil incluye lectura de huellas digitales pero también valdría una identificación facial basado en infrarrojos para detectar por calor las venas y arterias de nuestra cara (ni siquiera los gemelos idénticos de un mismo óvulo tienen igual distribución sanguínea, por eso las madres pueden distinguir sus propios gemelos).
Más recientemente se ha agregado otra categoría: lo que haces, tal como la manera que cantas o cómo realiza un gesto, incluso la velocidad como tecleas, pausas incluidas y muchas otras más.
En todos estos casos es una capa de seguridad adicional y para ser considerado como segundo factor de autenticación se debe usar dos de cualesquiera de ellos, por eso las siglas MFA son utilizadas cuando se emplean tres o cuatro de los mencionados.
Por último es importante destacar el caso de los dispositivos de hardware como segundo factor de autenticación, destacados como YubiKey y el más de moda, el Trusted Platform Module version 2.0 (TPM 2.0).
Mecanismo de funcionamiento
Como os dije, todo va en el par de llaves privada y pública. En pocas palabras se genera una clave privada la cual se comparte con nosotros los usuarios y cuando llega el momento de usarlo se toma la fecha y la hora y se calcula una clave pública. Esa clave es válida únicamente durante un período de tiempo, digamos un minuto, y será la que entreguemos para identificarnos. En el sitio donde vayamos a entrar, donde se generó dicha clave privada, se hace lo mismo, se calcula la llave pública también para ese período de tiempo y se compara con la que entregó al usuario en ese momento.
Obvio, esto es muchísimo más complejo de como lo describo pero como bien dijo Leonardo da Vinci: «La sencillez es la máxima sofisticación» .
Pandora FMS y Google Authenticator
En Pandora FMS se ha escogido a Google Authenticator lo cual no es de sorprender porque esta empresa Alphabet Inc. (abc.xyz) tiene más de veinte años en nuestras vidas y se ha convertido en «el elefante en la sala«. Por supuesto, también existen muchos como LastPass Authenticator o Microsoft Authenticator (de hecho, este último es el que uso en realidad).
En la documentación oficial de Pandora FMS se explica muy bien cómo configurar el segundo factor de autenticación, sin embargo yo tengo algo que agregar.
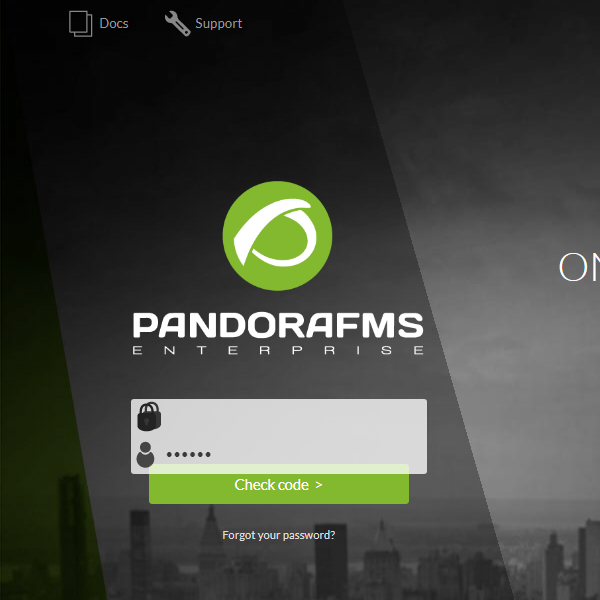
- El segundo factor de autenticación no es un respaldo de contraseñas robustas. Debemos usar contraseñas robustas para que tengamos un período de tiempo de al menos un mes (y deberíamos cambiarlas mensualmente). Si se produce una fuga del hash de nuestra contraseña, al ser robusta los ladrones tardarán más de un mes en descifrarla y antes que eso ya la habremos cambiado nosotros mismos.
- Ambos autenticadores que probé pueden tranquilamente trabajar fuera de línea porque dependen de la hora y la fecha como expliqué. Sin embargo si ocurre algún inverosímil problema con la hora y fecha en nuestros móvil, Google Authenticator tiene la opción de sincronizar en línea sin afectar para nada la hora y fecha del aparato.
- No todo es miel sobre hojuelas en la vida: Yo también imprimo códigos de respaldo que almaceno en lugar seguro para los correos en Gmail (para descargar el Google Authenticator pedirán implementar el segundo factor de autenticación para el correo). Una vez se desee iniciar sesión en un dispositivo nuevo, se pude usar la opción «Intentar otros métodos» e ingresar uno de los códigos de respaldo de 8 dígitos. Recordad tachar dicho código de la lista porque solamente se pueden usar una sola vez.
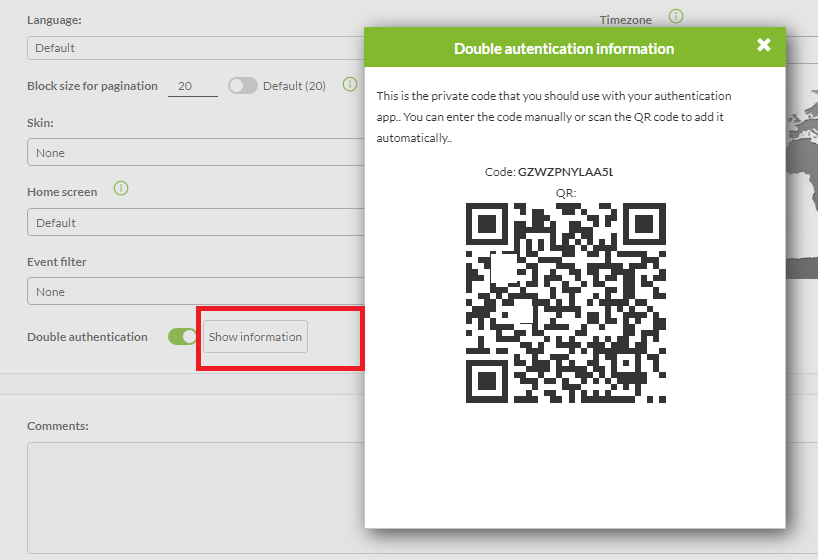
- Desde nuestro perfil de usuario en Pandora FMS, justo al lado del botón para desactivar el segundo factor de autenticación, se encuentra el botón «Mostrar información» el cual permitirá mostrar de nuevo el código privado para agregarlo a un dispositivo adicional de respaldo. Pongamos por caso que se haya descargado por completo la batería de nuestro móvil principal: ahorramos tiempo para ingresar a Pandora FMS con el dispositivo de respaldo.
- Tiempo es precisamente una de las quejas más frecuentes en el uso segundo factor de autenticación, ya que tardamos más en ingresar.
- Pero me despido con un buen dato reconfortante: ¡Ochenta por ciento de los intentos de forzar nuestras cuentas se pueden evitar con el uso de un segundo factor de autenticación!