En el año 2014 fue que formalmente comencé a realizar cursos sobre Software Libre en la Academia del Ministerio de Ciencia y Tecnología del estado Caraboboy allí me confirmaron lo que yo había aprendido por mi cuenta navegando por internet:Se deben de utilizar siempre los repositorios oficiales en línea o un repositorio espejo reconocido para las actualizaciones mayores y menores. En cuanto a las actualizaciones de seguridad, esas sí que siempre hay que recogerlas directamente de la fuente, por aquello de la rapidez y veracidad del asunto. Más que todo por la rapidez …
El asunto es que hoy 3 de noviembre de 2026 la empresa Canonical, mantenedores de Ubuntu, en una ansiedad que llevamos días en ello, se decidieron a sacar un parche de seguridad ante la CVE-2026-98432, con una peligrosidad de 9,8/10 (vamos, 98 % de peligrosidad) NO por los repositorios oficiales sino por la nueva estrategia de ciclo Kernel SRU con 2 semanas de duración.
Ubuntu 22.04.5 LTS Desktop.
(Sí, mi sitio web es «viejuno» ¿Lo queréis leer mejor? ¡Clic aquí!)
Si usan Google Chrome o Chromiumsimplemente deben activar el modo de lectura con la combinación de teclas CTRL + ALT + R
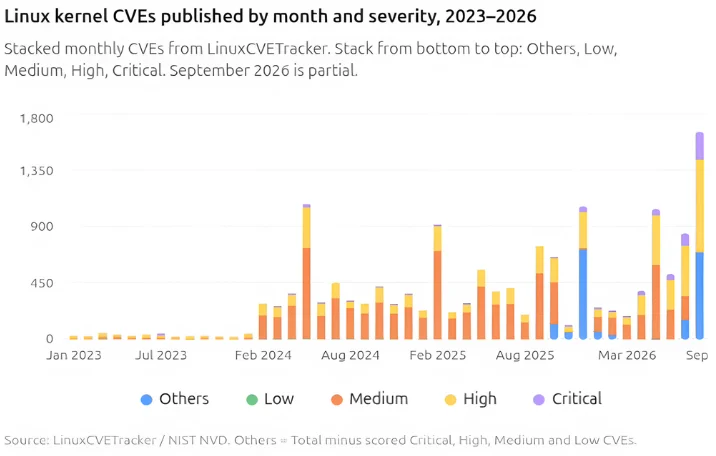
Sí, esto es muy reciente y lo adoptaron apenas el pasado mes de septiembre debido de los innumerables hallazgos de fallas de seguridad conseguidas con el uso de LucIA:
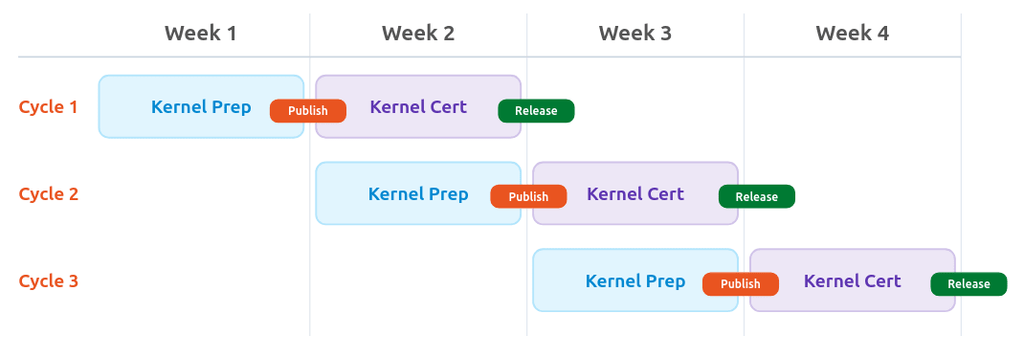
Esto, sinceramente, me sorprendió mucho, el mes pasado trabajé bastante y ni tiempo tuve de estar al pendiente de Twitter o cualquiera otra red social. Para asimilarlo traduzco rápidamente el plan de trabajo de Canonical:
Integración continua de correcciones para el próximo ciclo:
Integración de parches, instantánea del árbol en la fecha límite y comprobaciones iniciales de integridad de la integración continua (CI).
Semana 1 – Preparación (compilaciones y pruebas de funcionamiento básico):
Una fase de preparación del núcleo de una semana de duración con compilaciones y comprobaciones básicas para confirmar que los núcleos arrancan y funcionan sin problemas evidentes. Al final de esta etapa, las compilaciones se publican en -proposed (N. del T.: Esto es lo que interesa a nosotros en esta publicación).
Semana 2 – Certificación (pruebas exhaustivas):
Certificación exhaustiva, integración en distribuciones y pruebas de regresión. Al final de esta etapa, se completan todos los artefactos de prueba.
En adelante los denominaremos como un nombre propio, Paquetes Propuestos, y engloba el novedoso mecanismo para instalar puntuales parches de seguridad (entre otros usos).
Paquetes Propuestos en Ubuntu 24.04 y posteriores
Se debe agregar como si fuera un nuevo repositorio, en una nueva categoría especial. Con derechos de usuario root:
cat << EOF | sudo tee /etc/apt/sources.list.d/proposed.sources
Types: deb
URIs: http://archive.ubuntu.com/ubuntu
Suites: $(. /etc/os-release && echo $VERSION_CODENAME)-proposed
Components: main restricted universe multiverse
Signed-By: /usr/share/keyrings/ubuntu-archive-keyring.gpg
EOF
sudo apt update
¿Qué hace este pequeño guion?
Agrega un fichero con las instrucciones correspondientes a la versión que se ejecuta.
La instrucción . /etc/os-release && echo $VERSION_CODENAME devuelve el nombre, palabra clave del Ubuntu utilizado, y se le agrega la «categoría» -proposed.
De esta manera ya tendremos todo listo para instalar cualquier Paquete Propuesto que nos interese, con el compromiso de reportar los errores (ya veremos eso más adelante) que encontremos. Sintaxis básica:
sudo apt install -t <series>-proposed <package>
CVE-2026-98432
Para determinar si estamos afectados por esta vulnerabilidad del kernel Linux tendremos que ejecutar ciertos comandos para saber qué tenemos realmente instalado. Esto es así porque siempre se deja al menos una versión de kernel como respaldo, dado el caso algo vaya mal y tengamos que arrancar nuestro servidor con un kernel anterior viejo pero funcional.
Mostrar el kernel en uso:
uname -r
Mostrar los kernel disponibles:
dpkg -l 'linux-image*' | grep ^ii
Si para Ubuntu 24.04 tenemos un kernel anterior a 6.8.0-149.149tenemos un problema.
Si para Ubuntu 26.04 tenemos un kernel anterior a 7.0.0-43.43tenemos un problema.
A partir del kernel 7.3.0-10.10 ningún parche hay que aplicar ya que ya está corregido en el código fuente del kernel.
¿Recuerdan la sintaxis del paquete propuesto? Pues bien, Canonical ofrece una fórmula que sirve para ambas versiones, 24.04 y 26.04:
ℹ️ El último parámetro -y casi siempre yo lo agrego por pura practicidad
Esto, aunque parece complicado pues ni tanto: Yo lo veo como una consulta de componentes disponibles dpkg-query -W al cual vamos a extraer mediante una «Regex» especial (opción -f y demás) el cual enviaremos al comando awk el cual a su vez volverá a filtrar por la palabra clave linux-meta para, por último pasar cada una de las disponibles al comando apt install , opción -t (paquete específico) para un, de los Paquetes Propuestos que coincidan con nuestra versión Ubuntu y que sean «nuevos» --only-upgrade.
Lo siguiente está recomendado en el esquema de trabajo para instalar los Paquetes Propuestosmás no incluyeron código para ello en el tema de marras «Fixes available in -proposed pocket for CVE-2026-98432». Es por ello que yo agrego:
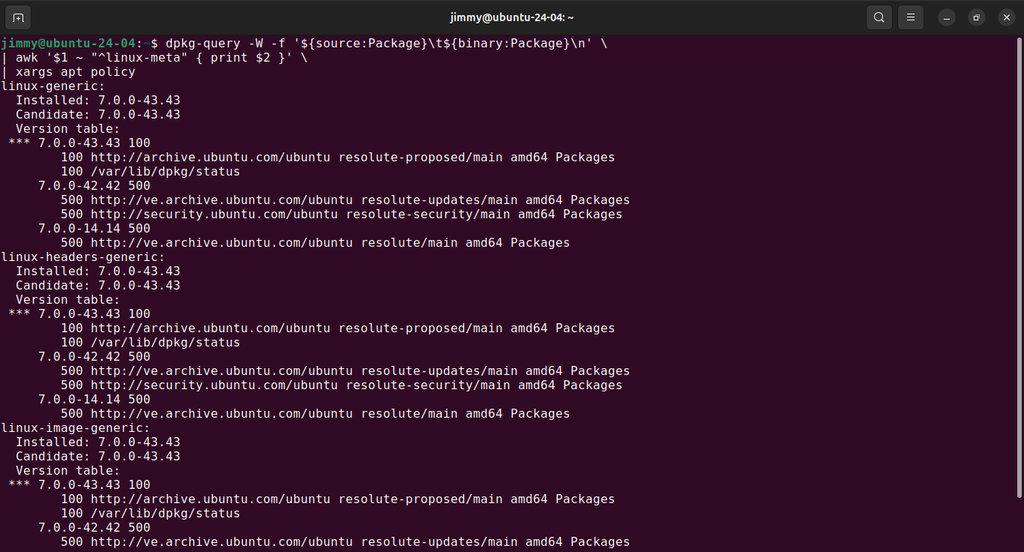
Se debe obtener una salida donde todos y cada uno de los elementos listados (esencialmente) deben de estar precedidos de tres asteriscos seguidos *** (sí, así de sencillo). Será algo similar a:
xargs apt policy
Nota: En la imagen anterior en realidad he actualizado a Ubuntu 26.04 el cual utiliza el kernel 7.0.0-43.43 .
Paquetes Propuestos en Ubuntu 22.0 y anteriores
Procedemos de manera similar a la anterior sección:
echo "deb http://archive.ubuntu.com/ubuntu/ \
$(. /etc/os-release && \
echo $VERSION_CODENAME)-proposed restricted main multiverse universe" \
| sudo tee /etc/apt/sources.list.d/proposed.list
sudo apt update
Como en algún momento iremos a la siguiente LTS (Ubuntu 24.04) pues ya que estamos: