Galaxia: Vía Láctea. Planeta: Tierra, Sistema Solar. Fecha: Año de la Rata, número 4718 desde Huangdi, el Emperador amarillo. Nave: Pandora FMS Enterprise. La nave Voyager 2 reporta que su hermana mayor gemela está a 20 horas, 46 minutos y 19 segundos de viaje a la velocidad de la luz del planeta azul. Las ondas de radio se desplazan casi a esa velocidad, y aunque su reserva de plutonio está mermada y los componentes electrónicos están casi congelados, a pesar de todo eso, acá recibimos señales de ella. Mientras tanto que aquí usamos fibra óptica y ese dichoso fichero en formato ISO de casi 5 gigabytes aún no descarga por completo ¿qué está sucediendo?
Si somos administradores de red o programadores, los usuarios y usuarias nos preguntan de vez en cuando y con desenfado por qué tarda tanto en descargar. De nada les vale explicarles que su viejo disco de plato es incapaz de hacerse de los 600 mbps del nuevo módem… el problema ha de estar en la red y no en sus equipos.
Y en honor a la verdad, solo en parte, tienen razón. Podemos tener los caudales más impresionantes con tecnología de última generación, pero si una gran cantidad de usuarios se conectan a nuestro servidor de base de datos, mientras en nuestra red de área local realizamos respaldos de datos o mudanzas de ordenadores con varios petabytes danzando y zumbando en nuestros enrutadores y concentradores privados, pues sí, que el retraso se hará sentir.
Con la dependencia cada vez mayor de los servicios de red para las aplicaciones críticas de la empresa, el cambio más pequeño en el uso de la red puede afectar al rendimiento y la confiabilidad de la misma. Esto tiene un impacto directo en la capacidad de llevar a cabo funciones clave desde el punto de vista comercial y en el costo de mantener los servicios de la red.
¿Qué puede hacer Pandora FMS Enterprise por nosotros, terrícolas mamíferos, por más señas? Hoy os paso a relataros, con los pies bien puestos en el continente americano.
Conceptos básicos
En este vuestro blog constantemente compartimos nuestro conocimiento, y aunque muy probablemente ya sepáis que es el ancho de banda y las herramientas para medirlas o qué es exactamente la monitorización de la red, siempre es bueno repasar un poco.
También es necesario repasar instrumentos que son, al menos en parte, herramientas de análisis del tráfico de la red: los syslog que generan enrutadores, concentradores y muros de fuego (por hardware o por software según norma RFC 3164 vía UDP por el puerto 514). Estos nos informan de las conexiones y desconexiones de los servicios y dispositivos WAN, el estado de las Redes Privadas Virtuales (Virtual Private Network o VPN), qué conexiones de red se permitieron y cuáles se eliminaron en el muro de fuego, etcétera.
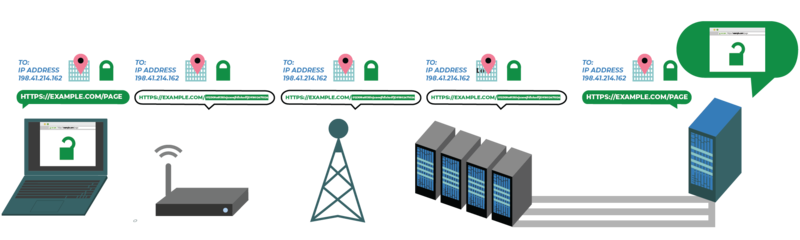
Y otros conceptos sí que han cambiado o incluso han fenecido… Por ejemplo, con la inmensa multitud de sitios web que emplean certificados digitales gratuitos de Let’s Encrypt, la inspección profunda de paquetes se ha puesto cuesta arriba y eso ya sin tener en cuenta que:
- Con el nuevo protocolo DNS sobre HTTPS (DNS over HTTPS o DoH) que impide que nuestros proveedores de Internet (Intervet Service Provider o ISP) pueda saber cuáles dominios vamos a visitar.
- Con el cifrado incluso del nombre del dominio en sí mismo que estamos solicitando (podemos visitar esta página de Cloudflare® para saber si nuestro navegador es capaz de realizar tal hazaña )
En otro orden de ideas, dentro de las herramientas de análisis del tráfico de la red esta el Protocolo simple de administración de red (Simple Network Management Protocol o SNMP) tecnología muy bien dominada por Pandora FMS Enterprise. PFMS tiene registrada una gran Base de información gestionada (Management Information Base o MIB), ya que cada fabricante incluye sus propias definiciones, que de paso son incompatibles con otros. Yo lo veo como el manual del usuario de cada lavadora de ropa: hay muchos tipos y aunque sirven para lo mismo, cada una lo hace a su manera. Pero el mayor inconveniente del SNMP es que poco aporta al análisis del tráfico de la red, es por ello que se necesitaba una herramienta que llegara más allá.
Así como Nagios fue el padre y/o putativo de numerosos programas de monitorización (PFMS incluido), NetFlow® tiene numerosos sucesores del tipo x-Flow. Si bien la versión 9 se abrió camino como norma pública, fue la versión 10 la que dio el salto con la Exportación de información de flujo de protocolo de Internet (Internet Protocol Flow Information Export o simplemente IPFIX) para poder añadir flexibilidad a los usuarios y así poder incluir más campos sobre los cuales informar (vamos, incluir más tipos de métricas).
Para ello se utilizan plantillas que bien describen los datos encapsulados y se transmiten solo al inicio de cada sesión. Aunque Cisco®, empresa creadora del protocolo de marras, asignó un código a cada fabricante y/o socio para que identificara sus plantillas, esto no impide que alguien más numere sus propias plantillas, que aunque no me parece mayor problema, esa posibilidad de repetir código está allí, subyacente.
¿Recuerdan el ejemplo de las lavadoras de ropa? Pues aquí no vale leerse el manual y memorizarlo, debemos leer bien el manual (plantilla) en cada sesión para estar seguros que estén todas las métricas que nos mandaron a recoger (que si no para eso están las alertas PFMS) y si viene información de sobra, pues desecharla. O, si tenemos discos duros a cascoporro, pues guardarlos por si acaso… Pienso que cuando logremos algo de esto llamado Inteligencia Artificial, esta sea capaz de desgranar y digerir estos campos adicionales y hacernos llegar una alerta en la consola PFMS: «Vuestro nuevo dashboard de NetFlow® (o X-Flow) está listo y a la vista».
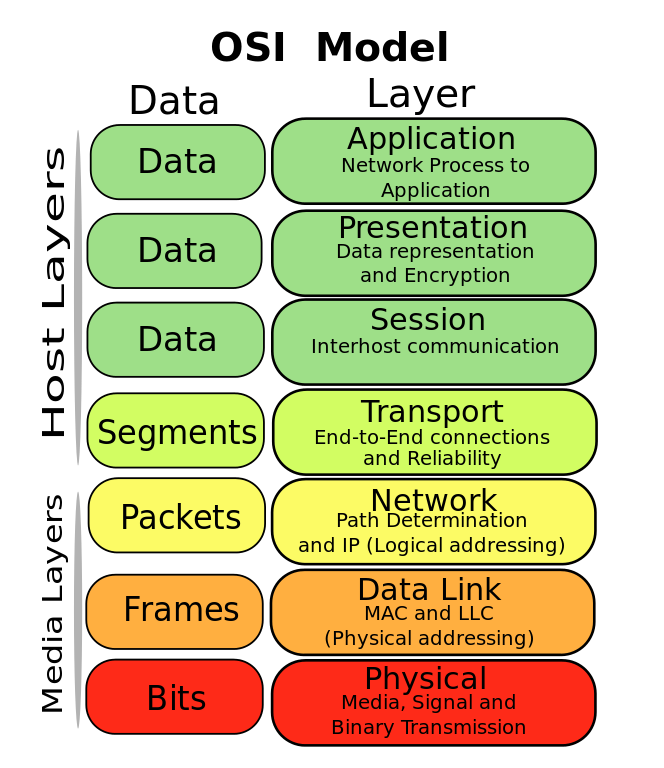
Otra desventaja de NetFlow® es que está presente en hardware de red de alto valor monetario, ya que estos aparatos hacen algo realmente increíble: todo el tráfico de red que pasa por un enrutador o concentrador puede ser «copiado» y enviado a uno de los puertos donde a su vez conectaremos una sonda que puede recopilar todo ese tráfico. Si no tenemos este tipo de hardware de red, a cualquier otro siempre se le puede conectar un Punto de Acceso Terminal (Terminal Access Point o TAP de red) el cual funciona en la capa nivel 1 del modelo de Interconexión de Sistemas Abiertos (Open System Interconnection u OSI)
Pero decirlo es más fácil que hacerlo, antes este tipo de artilugios no afectaban absolutamente para nada las conexiones de red pero a la fecha de hoy:
- Prácticamente los concentradores ya no existen, esos aparatos que reenvían a todos los puertos Ethernet todos los paquetes, con lo que nuestro TAP de red funcionaría sin mayor problema. La mayoría ahora son interruptores no administrados que pueden discernir a quién reenviar y hasta tienen el protocolo de Calidad de Señal (Quality of Signal o QoS) que esencialmente prioriza las conexiones que lleven audio y vídeo en tiempo real. Nuestros sufridos usuarios en esta época de pandemia y laborando desde casa con el teletrabajo aprecian realmente esta tecnología (incluso si desconocen de su existencia).
- En el caso de los interruptores administrados el inconveniente es que su configuración puede borrarse y deberemos establecerla de nuevo; sin embargo los equipos Cisco® y algunas otras marcas que utilizan NetFlow® carecen de este problema (y no necesitamos TAP de red para ellos).
- Con las modernas conexiones Gigabit Ethernet (1000 mbps) necesitaremos de chips especializados para discernir las señales que recibe y que luego reenvía al puerto de monitorización, y para eso necesita energía eléctrica: en caso de algún fallo de suministro en el TAP, afectará la red completa a la cual está conectado (comportamiento indeseado).
- Con las conexiones de fibra óptica, un porcentaje de los fotones simplemente serán desviados lo cual pudiera disminuir la distancia máxima de la conexión (necesidad de repetidores energizados).
Pero de ojeriza yo con NetFlow®, nada de eso: doy fe de su acertada decisión de mover sus datos en formato binario y por UDP, eso reduce el tránsito de red (así sea que tenga su propia red de área local siempre será ahorro de tiempo y dinero).
Mi vista cae entonces sobre sFlow® (forma abreviada de «sampled flow«) la cual considero que ha ganado terreno con el pasar de los años y cuenta con apoyo de numerosos fabricantes (y soluciones de software que pronto veremos). Lo principal es que tiene retrocompatibilidad y puede trabajar desde la capa 2 hasta la capa 5 del modelo OSI. Esto trae numerosas ventajas y eso sin contar que hasta puede hacer uso de formato de serialización binario «Cap’n proto» (no viene por defecto) para enviar de manera tan eficiente como NetFlow® sus métricas. La versión 4 de sFlow® estaba especificado en la norma RFC 3176 (hoy obsoleta) y la norma actual está en su versión 5. Dicha norma es regentada por el Consorcio Organización sFlows®.
Nueve herramientas de análisis del tráfico de la red
- nTop: calificado como imprescindible por el Equipo PFMS ¿qué más puedo decir? Ah, sí, que puede tomar los datos sFlow® (y otros X-Flow) con la herramienta nProbe y presentarlos como NetFlow® para generar sus informes. Encabeza nuestra lista porque, además protagoniza de manera indirecta el próximo ítem.
- Pandora NTA: surge de bifurcar el código de nTop y agregar algoritmos en lenguaje Perl para que nuestro servidor PFMS pueda recibir los XML con los datos recogidos con X-Flow. Recomiendo lean el capítulo entero dedicado a dicha herramienta. Recuerden lo de los TAP de red.
- Wireshark: otro imprescindible de código abierto capaz de recolectar varios X-Flow, disponible para varios sistemas operativos. Sus muchas otras funcionalidades lo inclinan hacia el área de pruebas de seguridad, entre otras características que le han brindado alguna mala fama.
- sflowtool: para ser usado por línea de comando (aunque también tiene una interfaz gráfica para tiempo real, sFlowTrend) esta herramienta de código abierto es referida por la propia sFlow Org. y su código fuente reposa en GitHub. También utiliza nTop acompañado de Snort y tcpdump para analizar las pérdidas de paquetes en la red.
- ManageEngine Flow Analyzer: solución comercial que viene en dos versiones: básica pero limitada (Essential) y profesional (Enterprise). De todas las que presento es la que maneja mayor número de protocolos (NetFlow®, sFlow®, cflow®, J-Flow®, FNF®, IPFIX, NetStream®, Appflow®). Tiene funciones de alerta y notificación, tableros gráficos personalizados, agrupamiento de personal (sus máquinas y aplicaciones) y una curiosa funcionalidad de facturación por consumo de bytes. Vamos, todo un digno rival para Pandora FMS, cuyo equipo lo ha evaluado con anterioridad.
- Nfsen: aunque una lectora nos hizo notar que lo dejamos por fuera en una recopilación anterior, este año sí lo incluimos porque puede lidiar con sFlow®, IPFIX (lo básico) y algunas versiones de NetFlow®. Hace un loable intento manejando Network Event Security Logging (NSEL ) y NAT Event Logging (NEL), ambas tecnología propietarias de Cisco®. En realidad Nfsen es la parte gráfica de nfdump, que es quien realmente se encarga de las tareas anteriores. Ambos son de código abierto y Nfsen es usado como complemento en LibreNMS (bifurcación de Observium).
- Paessler PRTG: por medio del Sensor sFlow V5 recoge las métricas; en otra oportunidad hice una comparativa que pueden leer en este enlace. Solo debo agregar que aún se mantiene activa dicha solución y que además ofrece notificaciones al teléfono móvil, 30 plantillas de reportes para los resultados de listas de cien primeros en uso de red, en uso de espacio, tiempo en línea, etcétera; entre otras funcionalidades.
- Intermapper Flows®: solución privativa que recoge JFlow®, sFlow® y NetFlow®. Su premisa es «si tiene dirección IP, Intermapper® lo monitoriza» por lo que tenemos otro caso -pero combinado- de interfaz gráfica y complemento. Solo expongo que también lo ofrecen para uso de informáticos forenses, con las características y funcionalidades que esto implica.
- FlowViewer: incluso los científicos de la NASA huyen despavoridos antes que tener que usar la línea de comandos, tal como su nombre lo indica esta herramienta representa gráficamente los X-Flow (de manera especial NetFlow®). Realmente trabaja con SiLK y RRDtool y actualmente es utilizada en varios estados de los EE.UU. que se encuentran conectados a la EOSDIS Distributed Active Archive Centers (DAACs) . Literalmente fuera de este mundo, no digo más.
Antes de despedirnos, recuerda que Pandora FMS es un software de monitorización flexible, capaz de monitorizar dispositivos, infraestructuras, aplicaciones, servicios y procesos de negocio.
¿Quieres conocer mejor qué es lo que Pandora FMS puede ofrecerte? Descúbrelo entrando aquí: https://pandorafms.com/es
Si cuentas con más de 100 dispositivos para monitorizar puedes contactar con nosotros a través del siguiente formulario: https://pandorafms.com/es/contactar/
Además, recuerda que si tus necesidades de monitorización son más limitadas tienes a tu disposición la versión OpenSource de Pandora FMS. Encuentra más información aquí: https://pandorafms.org/es/
No dudes en enviar tus consultas. ¡El equipazo de Pandora FMS estará encantado de atenderte!| Título | Enlace | Comentario |
|---|---|---|
| Novedades Pandora FMS 7.0 NG 733 marzo 28, 2019 | https://pandorafms.com/blog/es/pandora-fms-733/ | Monitorización de red local: Pandora NTA Una nueva sonda de red, Pandora NTA (Network Traffic Analyzer), permitirá analizar el tráfico de la red local en tiempo real y ofrecer estadísticas de tráfico para saber quién consume más tráfico en la red. Además, Pandora NTA podrá generar mapas de consumos entre máquinas para saber qué está pasando en la red, identificando todos los dispositivos conectados por IP, así como todos los flujos de tráfico a otras máquinas y los errores que producen, como MAC’s duplicadas o configuraciones de máscara erróneas. |
| Temporal pandoranta | https://pandorafms.com/docs/index.php?title=Temporal_pandoranta | |
| Análisis de tráfico de red: del análisis paquete a paquete al análisis de flujos | https://pandorafms.com/blog/es/analisis-de-trafico-de-red/ | |
| Captura de tráfico de red con TAPs de red | https://pandorafms.com/blog/es/taps-de-red/ | |
| Sonda netflow con Raspberry | https://pandorafms.com/blog/es/sonda-netflow-con-raspberry/ | |
| Inspección profunda de paquetes: ¿el siguiente paso? | https://pandorafms.com/blog/es/inspeccion-profunda-de-paquetes/ | |
| ¿Qué es NetFlow? ¡Aprovecha y descúbrelo de una vez por todas! | https://pandorafms.com/blog/es/que-es-netflow/ | |
| ¿Qué sabes realmente sobre redes? Descúbrelo y mejora su seguridad | https://pandorafms.com/blog/es/seguridad-de-redes/ | |
| Netflow vs sFlow? Whats the Difference | https://www.pcwdld.com/netflow-vs-sflow | |
| NetFlow, sFlow, and Flow Extensibility, Part 2 | https://www.kentik.com/blog/netflow-sflow-and-flow-extensibility-part-2/ | |
| What is IPFIX – The Protocol that’s giving Netflow Analyzing a Run for its Money! | https://www.pcwdld.com/what-is-ipfix | |
| 8 Best Free sFlow Collectors and Analyzers to Monitor your Networ | https://www.pcwdld.com/best-sflow-collectors-analyzers-free | |
| Top 4 Open Source sFlow Collector and Analyzers | https://www.pcwdld.com/best-free-open-source-sflow-collector-analyzers | |
| What is Syslog, including Linux and Windows Servers, Ports and more. | https://www.pcwdld.com/what-is-syslog-including-servers-and-ports | |
| About sFlow | https://sflow.org/about/index.php | |
| Traffic Monitoring using sFlow® | https://sflow.org/sFlowOverview.pdf | |
| 9 best ethernet switches (review) on 2020 | https://www.gearhungry.com/best-ethernet-switch/ | |
| Billing Using NetFlow - measure bandwidth usage in your enterprise network! | https://www.manageengine.com/products/netflow/usage-based-billing.html?nfaHomeEditions | |
| sFlow logotipos y licencia | https://sflow.org/developers/logos.php | |
| Título | Enlace |