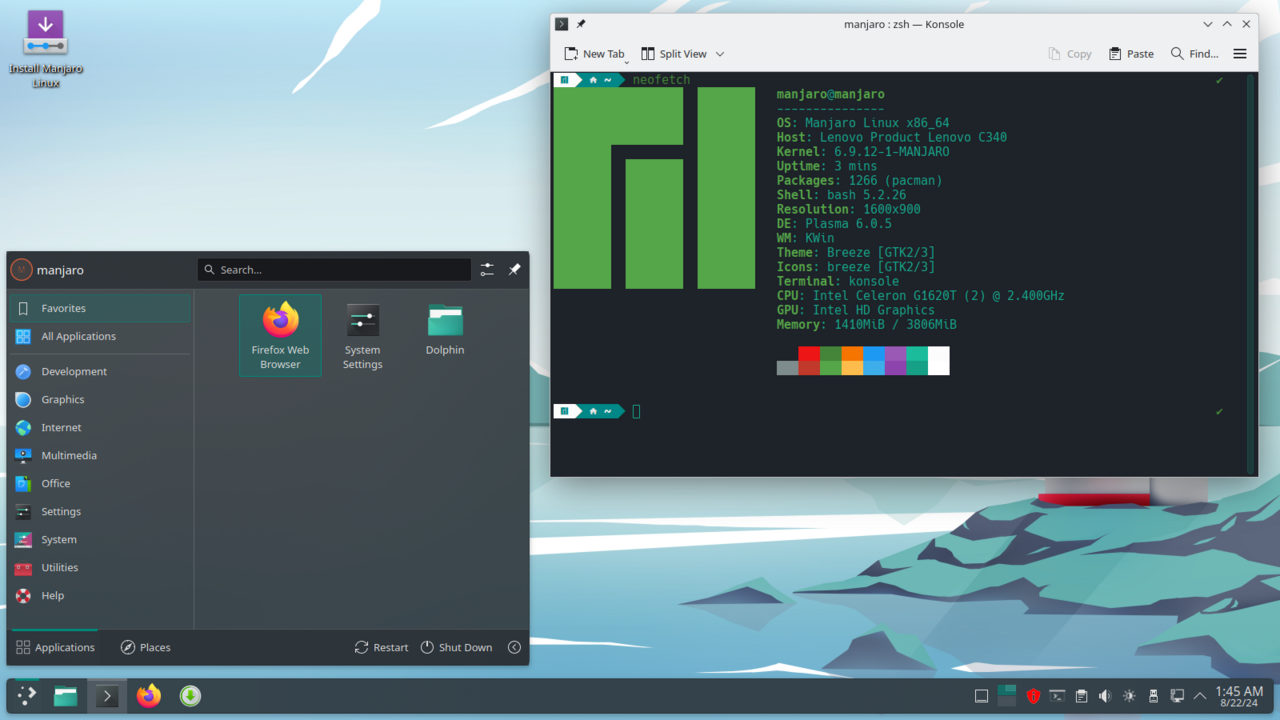
By NotRepubilcTV - Manjaro, GPL, https://commons.wikimedia.org/w/index.php?curid=151687800

Actualizando Manjaro

O, como yo le digo, Manyaro GNU/Linux, ea, que nosotros deberíamos castellanizar cada palabra bárbara, bueno en fin, aquí vamos.

Cuando uno dura mucho, pero mucho, muchísimo tiempo sin actualizar una máquina Manyaro (virtual o real) aparecerá el mensaje:

cp: target ‘/var/tmp/mamac/dbs/sync’: Not a directory

En esos casos uno debe de realizar lo siguiente:

  • Actualizar la lista de «servidores espejos» de los repositorios (mirror servers), esto tomará algo de tiempo porque visitará país por país en busca de ellos:
sudo pacman-mirrors --geoip
  • Luego sí que actualizaremos los repositorios sin la lista AUR, aún así será una descarga total de 2 gigabytes:
sudo pamac update --force-refresh --enable-downgrade --no-aur
  • Dado el caso aparezca el mensaje:
Error: Failed to commit transaction: transaction not prepared

Entonces deberemos aplicar:

sudo pacman -S npm --overwrite='*'

Y reintentamos:

sudo pamac update --force-refresh --enable-downgrade --no-aur
  • Ahora sí que podemos actualizar todo incluyendo AUR:
sudo pamac upgrade -a
  • Al finalizar el largo trabajo (por tiempo consumido) probamos a instalar cualquier software, por ejemplo OpenSSH:
sudo pacman -S openssh
sudo systemctl enable sshd.service
sudo systemctl start sshd.service
sudo systemctl status sshd.service
Language programming books, photo by Helder da Rocha
Fuentes consultadas

En idioma castellano

  • «https://ugeek.github.io/blog/post/2022-12-31-servidor-ssh-en-manjaro.html».
  • «».
  • «».

En idioma inglés

  • «https://forum.manjaro.org/t/error-failed-to-commit-transaction-failed-to-retrieve-some-files/119308/3».
  • «https://forum.manjaro.org/t/cp-target-var-tmp-mamac-dbs-sync-not-a-directory-error-failed-to-prepare-transaction-target-not-found-rttr/153767».
  • «https://forum.manjaro.org/t/stable-update-2024-02-21-kernels-kde-virtualbox-calamares-rocm-firefox-thunderbird/156888/109?page=5».
Crédito de la imagen Gerd Altmann, trabajo, licencia de uso:Pixabay


Ártica ST logotipo año 2020 Pandora FMS

PuTTY desde el punto de vista de la monitorización

PuTTY es un programa sin costo (licencia MIT) para arquitecturas x86 y AMD 64 (ahora en fase experimental para ARM). Fue desarrollado ¡en 1997! por Simon Tatham, programador británico, por lo que su nombre de pila carece de tilde alguna. Por este blog ya va de varios años reseñando este útil programa, incluso el equipazo de Pandora FMS lo ha ratificado justo ahora en 2020 en la lista de comandos de red para Microsoft Windows® y GNU/Linux®. ¿Que si merece su propio artículo? Leed y juzgad.

Seguir leyendo →

ssh-keygen

Endureciendo nuestro SSH

[ratings]

En otro de nuestros artículos iniciamos con el uso de la línea de comandos segura, en idioma inglés denominado «Secure Shell» y abreviado como SSH. También escribimos sobre Fail2ban, un sencillo programa para bloquear direcciones IP que realizan intentos fallidos de ingresar a nuestros servidores. Hoy completamos el tema de la seguridad, ¡veamos!


Seguir leyendo →
Publicada en SSH | Etiquetada como
Ubuntu logo

Cómo configurar claves de SSH en Ubuntu 16.04

Introducción

SSH (Secure SHell), o intérprete de comandos seguro, es un protocolo cifrado que se usa para comunicarse con servidores y administrarlos en consecuencia. Al trabajar con un servidor de Ubuntu, es probable que pase la mayor parte de su tiempo en una sesión de terminal conectada a su servidor a través de SSH.

En esta guía, nos centraremos en configurar claves SSH para una instalación de Ubuntu 16.04 con vanilla (un kernel bien depurado y estable). Las claves de SSH proporcionan una alternativa sencilla y segura para iniciar sesión en su servidor y se recomienda para todos los usuarios.

Seguir leyendo →

Publicada en SSH | Etiquetada como
OpenSSL logotipo ( https://en.wikipedia.org/wiki/File:OpenSSL_logo.png )

«Lo esencial de OpenSSL: trabajando con certificados SSL, Llaves Privadas y CSR» por Mitchell Anicas

Introducción

OpenSSL es una herramienta versátil para ser usada en la línea de comandos y que puede utilizarse para una gran variedad de tareas relacionadas con la infraestructura de clave pública (PKI) y HTTPS (HTTP sobre TLS). Este tutorial, escrito en estilo de hoja de trucos y convertido en guía, proporciona una referencia rápida a los comandos de OpenSSL que son útiles en escenarios comunes y cotidianos. Esto incluye ejemplos de OpenSSL de generación de claves privadas, solicitudes de firma de certificados y conversión de formato de certificado. No cubre todos los usos de OpenSSL.

Seguir leyendo →
Ubuntu logo

¿Cómo cambiar la contraseña de superusuario en GNU/Linux Ubuntu?

Esta entrada debimos haberla publicada desde hace tiempo, así que mejor tarde que nunca. Aprovechamos la oportunidad de traducir lo publicado en Nixcraft y además nuestro propio artículo sobre BASH, veamos entonces.

Ubuntu logo
Powered by
GNU/ Linux
Ubuntu.

Seguir leyendo →

ssh-keygen

SSH keygen y fail2ban.

Publicado el lunes 28 de septiembre de 2015.

Actualizado el jueves 12 de mayo de 2022

Con SSH podremos conectarnos de manera segura a nuestras máquinas remotas y ejecutar o automatizar tareas con la certeza de que nadie podrá indagar qué estamos haciendo, con privacidad absoluta.

En un entrada anterior vimos y aprendimos nuestros primeros pasos para trabajar por línea de comandos (shell) en una ventana terminal. Si no lo recordáis o queréis refrescar la memoria pues visitadlo y regresad por acá para continuar nuestro aprendizaje (que yo también escribo esto para que no se me olvide -y aprovecho de ayudar a otros también-).


ssh-keygen
ssh-keygen

Seguir leyendo →