Con Ubuntu 17.10 Artful Aardvark reiniciamos las 26 letras del abecedario inglés, como vemos en la siguiente lista, se conserva cierto orden, si se quiere llamar de esa manera, a las diferentes versiones que a lo largo de los años ha tenido esta popular distribución derivada de Debian.
Glitch software, evento sobrevenido ¿sí se puede prevenir?
Un “ glitch software ” (caída abrupta del voltaje de manera momentánea con el consecuente reinicio de los ordenadores), tal como lo definió el astronauta John Glenn y su equipo de vuelo en 1965, es precisamente lo que le ocurrió al software «Altéa Amadeus», el cual maneja el sistema de reserva y verificación de pasajeros para ciento veinticinco empresas aéreas en siete países, incluyendo «British Airways», «Qantas», «Southwest» y «Lufthansa».
Aún tenemos fresco en la memoria el incidente que protagonizó «British Airways» en mayo pasado, y ahora se repite la historia a nivel global pero de manera transitoria. «British Airways” también presentó un percance parecido en agosto 2017, lo que obligó a realizar el abordaje de pasajeros de forma manual; en esa ocasión la compañía ofreció disculpas públicas pero no se especificó la causa del problema por lo que cabe la posibilidad de que haya sido un incidente no relacionado con un “ glitch software ”.
La presente falla ocasionó que mucha gente expresara su opinión de manera sarcástica en las redes sociales. Recordar que en este caso no estamos hablando de una falla eléctrica, sino una manera elegante de catalogar un error transitorio como “ glitch software ”, que se da en determinadas circunstancias y aunque se restablece de manera automática, puede causar muchos problemas e impactar a la ciudadanía. Imaginen pasar 4 horas esperando para embarcar en un avión, eso les ocurrió a los viajeros… ¡Costando una gran cantidad de dinero a las aerolíneas al tener en tierra sus aviones mientras esperaban por sus pasajeros!
glitch software
¿Qué es un “ glitch software ”?
El término “ glitch software ” proviene de los años 60 del siglo veinte, en los albores de la era espacial. Sucedía que las computadoras eran aún muy primitivas pero sin embargo realizaban el cálculo de las trayectorias de una manera más rápida que nosotros los humanos –y aún lo hacen- así que empezaron a cobrar gran importancia como fuente de datos procesados. Resultó ser que dichas máquinas eran sensibles a las fluctuaciones de voltaje eléctrico lo que ocasionaba que se reiniciaran automáticamente y sin intervención humana se recuperaran como si nada, solo ocasionando un leve retraso.
Desde allí quedó plasmado que todo evento sobrevenido o imprevisto del cual se pudiera recuperarse en un relativamente corto período de tiempo humano (para las computadoras más de 200 milisegundos es una eternidad) se le adjudicara el término de “ glitch software ”. Es así que esta denominación en la electrónica se extendió por consecuencia a la informática (es muy común en el campo de los videojuegos), a la transmisión de radio y televisión ¡e incluso en la conducta humana! (consideramos que en el juego de balompié la regla no escrita sobre “la ley de la ventaja” es un “glitch humano”).
Pero evidentemente que estamos en el siglo XXI y en este mundo globalizado un “ glitch software ” en un sistema interconectado repercute, sin lugar a duda alguna, en el desempeño de la red o sistema completo y analizamos acá de manera somera si se pueden prevenir o por lo menos evitar su repetición, veamos pues el evento sucedido.
Reconocimiento oficial del “glitch software”.
La declaración oficial sobre el incidente de «Altéa Amadeus» la podemos leer en este enlace en inglésy traemos la traducción al castellano para poder ver “ambas caras de la moneda”, a pesar que no nombra de manera explícita el “ glitch software ” ocurrido:
“Amadeus puede confirmar que nuestros sistemas se recuperaron y ahora están funcionando con normalidad. Durante la mañana, tuvimos un problema de red que causó interrupciones en algunos de nuestros sistemas. Como resultado del incidente, los clientes experimentaron interrupciones en ciertos servicios. Nuestros equipos técnicos tomaron medidas inmediatas para identificar la causa del problema y mitigar el impacto en los clientes. Amadeus lamenta cualquier inconveniente causado a los clientes.”
La falla de quince minutos.
Ese fue el tiempo que tardó el sistema en recuperarse del “ glitch software ”, pero tal como fichas de dominó los sistemas a nivel mundial debieron sincronizarse entre sí, lo que ocasionó fallas intermitentes para así sumar finalmente cuatro horas de inconvenientes.
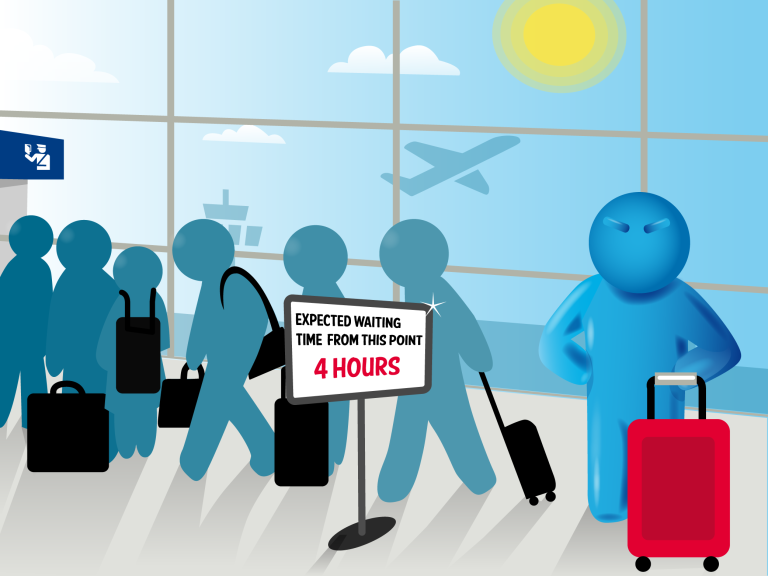
«Airlines For Europe» es una asociación de quince empresas aéreas que movilizan más quinientos millones de pasajeros en Europa y en su artículo del 27 de julio de 2017 “predijo” retrasos de hasta cuatro horas debido a los nuevos controles migratorios (la imagen que encabeza esta entrada es precisamente la que ellos utilizaron en su campaña de advertencia), pero nunca se imaginaron que sería un “ glitch software ” lo que a la final desencadenaría y haría realidad su vaticinio de principios de temporada.
Tal como revela esta noticia que anuncia un acuerdo de cooperación entre «MIAT Mongolian Airlines» y «Altéa Amadeus», citamos:
“Como tal, todo estará totalmente automatizado, haciendo posible un alto nivel de servicio tecnológico sin intervención humana.”
Pues precisamente esta falta de intervención humana es la que implica de manera tácita la intervención de monitoreo automatizado las 24 horas del día, todos los días del año, incansablemente, en búsqueda de posibles fallos o caídas de la red completa a nivel global. Un software como Pandora FMS siempre estará preparado para supervisar miles de nodos, y como está escrito sobre software libre se puede ejecutar en ambiente GNU/Linux, sistema operativo con el cual podemos crear un racimo de ordenadores para crear redundancia en el monitoreo y disponer de una herramienta a la misma medida y tamaño de lo que necesitamos vigilar. También para ese racimo de servidores podemos establecer unas “alertas de correlación de eventos” que podremos recibir en mensaje de texto a nuestro móvil o por medio de las redes sociales como Twitter o Telegram, por ejemplo.
Pandora FMS también tiene complementos para monitorizar grandes cantidades de datos, como ejemplo concreto Apache Cassandra -que es un servidor web para atender directamente al público- y siempre bajo las buenas prácticas -ya que debemos seguir un plan de acción si queremos implementar cualquier sistema de monitoreo serio y confiable-.
Características del problema planteado.
Según Bill Curtis, SVP y científico en jefe de la empresa de análisis de software «CAST», determinar las causas exactas del fracaso tomará tiempo: «Los ordenadores de las aerolíneas hacen malabares con varios sistemas que deben interactuar para controlar la puerta, las reservas, la venta de billetes y los volantes frecuentes. Cada una de esas piezas puede haber sido escrita por separado por diferentes empresas.”
«Incluso si una aerolínea tiene sistemas de respaldo, el software que ejecuta esos probablemente tiene la misma falla de codificación. El seguimiento de una falla de software puede ser muy difícil. Es como investigar el crimen; hay una gran cantidad de datos que tienen que tamizar para después tratar de averiguar lo que realmente sucedió.»
En este ambiente de datos dispersos y aparente caos es que planteamos el método de trabajo de Pandora FMS: guardamos toda la información, recopiladas de manera directa o por medio de agentes, segundo a segundo, y es guardado en poderosas bases de datos MySQL (que también podremos poner a trabajar en racimos y réplicas para salvaguardar) y todo esto está disponible para su futuro análisis: somos como la “caja negra” de los aviones ante un “glitch software”.
Conclusiones sobre los “ glitch software ”.
Si bien las aplicaciones informáticas siempre tendrán fallos el contar con un software de monitoreo que recabe la cronología y condiciones al momento de ocurrir un “ glitch software ” para llevar todos esos datos en un excelente informe bien presentado a los programadores responsables acortarán en gran medida la búsqueda y corrección a futuro, para de esta manera “no volver a tropezar dos veces con la misma piedra”.
«Altéa Suite» es una marca registrada de la empresa «Amadeus», empresa fundada en 1987.
En anteriores oportunidades en este blog hemos publicado artículos comparativos de software de monitorización como Nagios o Zabbix, de supervisión de respaldos tanto su definición y planificación como su implementación con Bacula y Veritas (y desde luego monitorizados con PandoraFMS) entre muchos otros temas. En esta oportunidad hablaremos de «PRTG ® Network Monitor» o simplemente PRTG ® tal como la empresa «Paessler AG» lo denomina en su página web oficial. Esta compañía está radicada en Alemania, en la ciudad de Nuremberg, desde el año 1997 y es miembro del programa “Cisco Solution Partner” y del “VMware Technology Alliance Partner” así que estamos hablando de verdaderos pesos pesados en el mundo del software y hardware (y su monitorización).
Características de PRTG ®.
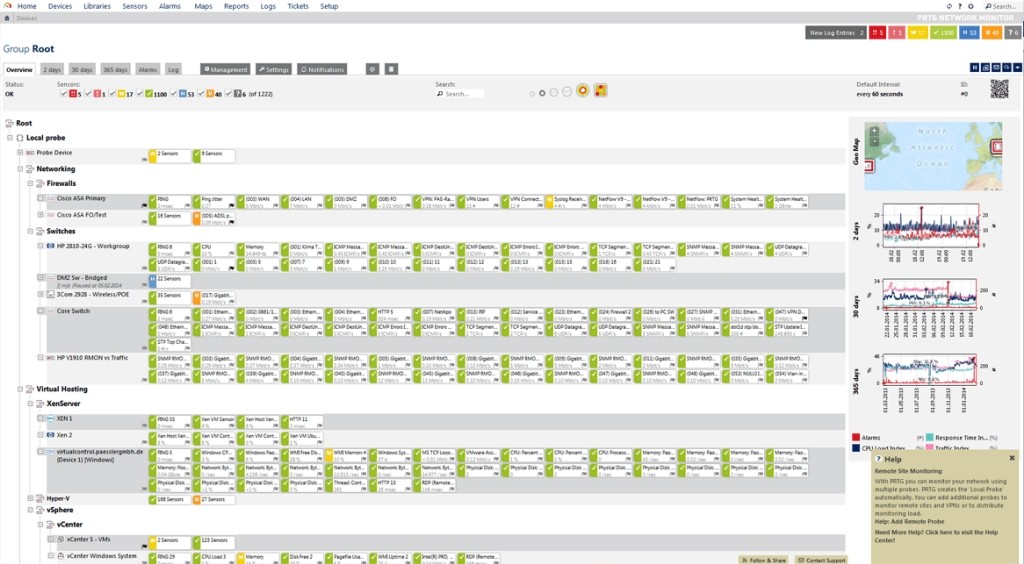
PRTG ® Network Monitor
Instalación e inducción a PRTG ®.
Aunque no ellos no lo expresan de manera explícita, tienen una fuerte dependencia de la casa de software Microsoft® ya que solo funciona bajo el sistema operativo “Microsoft Windows®” (recomiendan “Windows Server® 2012 R2”; para otras ediciones instalar el paquete “.NET framework 4.5” con sus parches de seguridad actualizados). Incluso hay quienes afirman que se puede instalar en entornos virtualizados y respetamos esa opinión.
Demás está decir que es completamente privativo el código fuente (a diferencia de PandoraFMS que es de código abierto) y donde mencionan el uso de código fuente abierto es en el caso de que uno quiera utilizar la “PRTG Application Programming Interface (API)”: para ello debemos publicar en GitHub1 -con licencia de código fuente abierta- el guion, complemento o suplemento que hagamos para luego registrarnos ante “Paessler AG” en el “PRTG Script World”2 y tras la aprobación del personal técnico se nos permitirá publicar allí un artículo explicando el uso del ente programado. Como veis es parte de la seguridad del programa y a la fecha de escribir estas líneas hay 208 guiones o sensores disponibles.
El párrafo anterior era necesario exponerlo porque en la antepenúltima palabra aparece el término “sensores”, algo muy importante en el mundo de PRTG ®, de tanta importancia como el dinero que vamos a pagar por dicho software. Atentos entonces a la definición de sensor:
«Definimos un sensor como un aspecto que se monitorea en un dispositivo. Por lo tanto, un sensor monitorea, por ejemplo una URL específica, el tráfico de una conexión de red, un puerto de un switch, la carga de la CPU en una máquina.»
Es así que tienen 200 sensores predefinidos y ellos estiman que cada cliente utiliza entre 5 y 10 sensores por dispositivo (para mayor información consulten el vídeo tutorial oficial en Youtube wmOmPZvs67o ) y a su vez introducen otro concepto nuevo: los canales que dependen de un sensor. Un canal es cada una de las características de un sensor, por ejemplo si tenemos un sensor de espacio libre de disco duro, cada uno de los discos duros presentes en un dispositivo, su valor de espacio libre cuenta como un canal.Como consideración final, hay sensores que presentan límites en cuanto al número de canales, tal como el avanzado de Python, que cuenta con un valor máximo de cincuenta3. Desde la versión 12 de PRTG han programado y publicado nuevos sensores:
En los sensores básicos hay coincidencia entre ambos programas: tanto PandoraFMS como PRTG ® tienen herramientas para monitorizar bases de datos, aplicaciones, “ping”, puertos, servidores, etcétera. Pero para con PandoraFMS no nos debemos preocupar por sensores ni canales, ni estar haciendo operaciones matemáticas, solo sumamos el número de dispositivos (más sus agentes, de ser necesarios) que debemos y/o queremos monitorizar y listo ¡rápido y sencillo! Desde que Pandora FMS vio su primera versión en 2004 (proyecto nuevo que partió desde cero), responde a las necesidades para las que no había solución en una única herramienta de software. Su evolución se basa en la experiencia tanto de la comunidad de Código Fuente Abierto y de los clientes del fabricante: sus requisitos y exigencias han hecho que Pandora FMS se vaya adaptando y creciendo, cubriendo unas necesidades muy amplias para un gran abanico de usuarios y todo siempre bajo actualizaciones oficiales.
Almacenamiento de datos en PRTG ®.
En PandoraFMS los datos recogidos se guardan en una base de datos MySQL al igual que Zabbix (y en el caso de Nagios con ayuda de NDOUtils) pero PRTG ® maneja su propia base de datos aduciendo que es más rápido y representa menos carga para el sistema que ejecuta el colector de datos. Aseguran que la información está siempre disponible para exportar a diversos formatos (PDF, XML Y JSON) pero no se compara con la simple creación de un usuario con derechos de solo lectura en una base de datos: eso es transparencia en la información dado el caso se contrate una empresa auditora para medir el desempeño total de la red informática de una empresa cualquiera, ¡podrán extraer datos en tiempo real del motor de datos en vez de esperar que se genere un informe para luego volver a procesar los resultados!
Interfaz con el usuario o “Front end”.
Acá hay una diferencia adicional: PRTG ® cuenta con su propio programa de interfaz con el usuario y esto tiene sentido dado su fuerte dependencia de Windows®: solo hay que realizar una sola compilación para este sistema operativo. Incluso cuenta con otra aplicación que lanza la consola web y aquí si transitan el camino elegido por PandoraFMS: es mucho mejor utilizar los navegadores web ya que cada dispositivo moderno cuenta siempre con uno instalado (o más). PRTG ® necesita mínimo Google Chrome 49, Mozilla Firefox 45 o Internet Explorer 11 (o sus correspondientes versiones más recientes). También en la sección de inducción explicamos la forma y manera para uno crear su propia interfaz basada en API, amén de otros componentes que deben ser de código abierto.
Motor de recolección y análisis de datos.
PRTG ® está programado en “Microsoft® Visual Studio®” y acepta el lenguaje Python para otros componentes; PandoraFMS está escrito en Perl, su agente Linux también en Perl, Agente Windows® en C++ y Agente Android en Java. Pandora FMS cuenta también con una extensa librería de plugins encaminados a cumplir misiones mucho más complejas, principalmente diseñadas para la monitorización completa de aplicaciones, tanto localmente como remotamente a los parámetros de mayor importancia de las aplicaciones más utilizadas en los mundos de software privativo y software abierto.
Tipos de licencia disponibles en PRTG ®.
Hay cuatro tipos de licencias disponibles y son excluyentes entre sí (no se da el caso que se “sumen” los sensores):
“Freeware” o Versión Sin Cargo alguno hasta un máximo de 100 sensores.
“Trial Edition” o Versión de Prueba por 30 días con sensores ilimitados (al finalizar el período de prueba bien puede adquirir las siguientes dos licencias u optar por la “Freeware” y su limitación a 100 sensores).
“Special Edition” o Versión Edición Especial
“Commercial Edition” o Versión Edición Comercial.
En todo caso, el valor de la licencia siempre dependerá del número de sensores, no del número de dispositivos.
En PandoraFMS contamos con la versión “Open” sin costo monetario alguno y la comunidad de software puede colaborar e incluso bifurcar el código fuente para crear sus propias soluciones especiales, de todas estas mejoras -y las propias desarrolladas especialmente por el equipo de programadores de PandoraFMS– se escogen, depuran y se prueban a fondo para publicar la versión PandoraFMS “Enterprise”. De hecho, al adquirir la versión “Enterprise” se tiene comunicación directa con nuestro equipo de profesionales, prestos a desarrollar nuevas soluciones porque trabajamos siempre con compromisos a largo plazo.
Agentes en PRTG ® y PandoraFMS.
En la sección de “Instalación e inducción a PRTG ®” en el apartado de PandoraFMS mencionamos brevemente a los Agentes: ambos programas los utilizan, pero ¿Qué es un Agente?
Un Agente es un software especificamente compilado para el sistema operativo del dispositivo que necesitamos o deseamos monitorizar (más adelante veremos cómo monitorizar los dispositivos que utilizan firmware en vez de un sistema operativo) que recopila y extrae información para luego enviarla cuando le sea solicitado o cuando tenga una agenda programada (evento a solicitud o evento cronológico). Ambos programas ofrecen alertas vía Twitter para este último caso.
PRTG ® monitorizando en Microsoft Windows®.
El sistema operativo Windows® ofrece el “Windows Management Instrumentation” (WMI) (o Windows Management Interface) el cual es un conjunto de extensiones para el “Windows Driver Model” y que pone a disposición toda una serie de datos y eventos registrados por el kernel del sistema operativo, sin embargo este método representa un costo tanto a corto como largo plazo. A largo plazo las consultas WMI generan cierta carga de trabajo sobre el desempeño del ordenador a monitorizar, cosa que tenemos que tener siempre en cuenta.
A corto plazo el costo es de instalación: si tenemos un “Active Directory” y un Dominio previamente configurado podremos realizar la instalación masiva de dicho Agente en cada una de las máquinas de una manera automatizada (en PandoraFMS disponemos desde la versión 6 la integración con “Active Directory”). Pero si no disfrutamos de esta configuración habrá que echar mano en la creación de guiones en PowerShell para que desde un repositorio que habilitemos se pueda instalar. En último caso, si son pocos los ordenadores, podremos conectarnos via Escritorio Remoto o en su defecto de una manera muy segura y a bajo costo con nuestro software eHorus (recomendamos la versión de ejecución aislada, no necesita de rutina de instalación como tal) y desde cualquier navegador web podremos realizar dicha tarea.
Lo que en PandoraFMS llamamos Agente en PRTG ® es llamado Sonda Remota4 y necesitamos una Sonda Local -que es instalada automáticamente cuando instalamos el Servidor Central– y ambos programas mantendrán comunicación permanente así estén ubicados en distintas redes de área local (LAN) o incluso dispersadas geográficamente. Para PandoraFMS esto no representa complicación alguna y a la hora de centralizar todas las operaciones lo podremos habilitar con la metaconsola el Servidor Central y sus Servidores Satélites.
Algo que observamos con preocupación en el caso de PRTG ® es que mientras más sensores necesitemos menos opciones tenemos de agruparlos en racimos (“cluster”): al llegar a 5 mil la cosa se complica tal como confiesan en su página web. ¡Para PandoraFMS la cantidad no representa ningún escollo!
En la siguiente figura podemos observar la función de la Sonda Local y su intermediación para comunicar al Servidor Central y las Sondas Remotas en PRTG ®:
En ambos programas se deberá autorizar debidamente los Agentes o las Sondas Remotas por medio de credencialesy además listas autorizadas por direcciones IPv4 o IPv6. En este enlace tenemos un ejemplo sobre cómo PandoraFMS puede extraer la información de la temperatura del CPU de un dispositivo Windows®mediante WMI.
PRTG ® monitorizando en Linux GNU.
En esta sección ambos programas trabajan de la misma manera: por medio de SSH, es decir, un túnel seguro y encriptado para impedir la intercepción y/o modificación por parte de terceros. Pero no todo es “miel sobre hojuelas” también debemos considerar cual distribución Linux exactamente estamos utilizando a fin de garantizar que estén instalados los programas con los cuales retribuiremos los valores a recolectar. Hoy en día, debido a la potencia de cálculo de los ordenadores modernos y capacidad de disco duros, estarán preinstalados la mayoría de ellos y generalmente no deberíamos tener mayor problema en este aspecto.
Monitorización con SNMP.
SNMP es la abreviatura para “Simple Network Management Protocol”, o Protocolo Simple de Administración de Red, en castellano (para una descripción en detalle consulte nuestro artículo dedicado al respecto). Dicho protocolo permite la normalización de la información -es decir, datos en forma predefinida- permitiendo así, por ejemplo, que podamos realizar una autodescubrimiento de dispositivos en la red de área local que apoyen esta característica (detección de red).
Es de hacer notar que tanto para Windows como para GNU/linux deberemos instalar el servicio -o “demonio”- SNMP que permita ofrecer los valores públicos generalmente con la norma V2c ya que la norma V3 ofrece el beneficio de encriptación de la comunicación pero requiere un trabajo adicional tanto para configurarla como un carga añadida al equipo a ser monitorizado5. De nuevo recalcamos: si disponemos de “Active Directory” y un Dominio instalado nos valdremos de “Directivas de Grupo” o GPO para instalar este servicio de manera fácil y practica.
Acotación especial para Windows®: PRTG ® necesita que al instalar el servicio SNMP también le sea instalado el “Proveedor WMI de SNMP” lo que permitirá realizar guiones o scripts por medio de WMI, que como ya explicamos tienen un coste operativo sobre el desempeño del ordenador. En fin, la empresa Microsoft® siempre se ha caracterizado por siempre introducir a las normas abiertas sus propias normas cerradas y privativas.
En este punto como ya tendremos configuradas las credenciales en nuestro Servidor Central, accederemos a las computadoras y estableceremos los eventos extraordinarios sobre los que queremos nos sea informado, esto se conoce “Alertas SNMP trap”: simplemente no le preguntamos al dispositivo “como se siente” sino que el dispositivo nos dirá “si se siente mal”.
Monitorización de “Active Directory”®.
En algo que sobresale PRTG ® sobre PandoraFMS es el sensor de errores de replicación de Active Directory y recomiendan encarecidamente el vigilar el “alto impacto en el desempeño de su sistema de monitoreo”. Esto es debido a que realiza las siguientes tareas:
Prevención de errores de replicación.
Identificación de usuarios inactivos y desconectados.
Número de errores de sincronización consecutivos.
Si se ha eliminado la fuente.
Si se ha desactivado la sincronización programada.
Hora del último intento de sincronización.
Resultado de la última sincronización.
La última vez que se realizó una sincronización correctamente.
Número de secuencias de sincronización alineadas.
Número de operaciones de replicación pendientes.
Todo esto es posible por medio del “.NET framework 4.5” que es el entorno de programación de “Visual Studio” y que permite la programación sobre “Active Directory” de una manera relativamente fácil y rápida.
Conclusiones.
Si bien el control y manejo del “Active Directory” de Microsoft Windows por parte PRTG ® ofrece una ligera ventaja no se compara en modo alguno al hecho de que PandoraFMS se ejecuta en ambiente GNU/Linux con lenguaje Perl disfrutando así de las múltiples ventajas del código fuente abierto. Si además sumamos que PandoraFMS aloja sus datos en MySQL, sin nada que ocultar, y con la posibilidad de replicar dichas bases de datos con propósitos de respaldos y posibles auditorías concluímos que PandoraFMS ofrece la mejor opción contra el llamado “Manolo V1.0” pero a escala empresarial: una empresa no debe depender única y exclusivamente de otra empresa para monitorizar sus recursos informáticos, se debe tener la alternativa de poder solucionar -e incluso mejorar- por sus propios medios su sistema de monitorización mediante normas o estandares abiertos.
De antemano os decimos que libre no quiere decir necesariamente que es gratis: una cosa es compartir y enseñar y otra muy distinta es que trabajemos gratis. Manejamos el Software Libre (así, con mayúsculas, porque es un ente) desde el punto de vista del servicio, de horas trabajadas, de que podemos automatizar las tareas, sí pero que la instalación, monitorización y mantenimiento (en ese orden) ocasiona «horas hombre» u «horas mujer» de trabajo duro y que conlleva una gran responsabilidad, éso es por lo que cobramos. Ahora bien, allá aquellos que piensan que trabajamos encerrados en «neveras» con nuestros ordenadores y que nos las pasamos «tuiteando», bueno tratamos siempre de convencer, que es más importante que vencer; tercer sábado de septiembre ¡FELIZ DÍA DEL SOFTWARE LIBRE!
«Feliz Día del Programador» desde el 2015 tenemos conocimiento que celebramos este día, sin distingo del lenguaje que usemos, tengamos que usar o que desarrollemos (los más avezados en la materia). Sin duda que los ordenadores es uno de los más grandes inventos de la humanidad, con la labor destacada de Alan Turing (con quien en vida se cometió una gran injusticia en su vida personal).
Feliz Día del Programador
Modestía aparte: sobre nosotros recae un gran poder que conlleva una gran responsabilidad y aprovechamos el día para recordarnos nuestra dosis diaria de humildad, paciencia y empeño no solo en este día sino en todo el año para que los usuarios a quienes nos debemos (y nos dan el sustento económico en este, por ahora, sistema capitalista) sean los máximos beneficiados de nuestros frutos mentales ¡Y SI PROGRAMAMOS EN SOFTWARE LIBRE CONTRIBUIMOS AL PATRIMONIO TECNOLÓGICO DE LA HUMANIDAD!Seguir leyendo →
El 28 de diciembre de 2016 -día de los santos inocentes, fecha para nosotros los hispanohablantes de realizar bromas de toda índole- fue anunciado la adquisición de una membrecía tipo «Platinum»1 por parte de la empresa Microsoft® en la Fundación Linux y el lanzamiento de Microsoft® SQL Server ® . Dado que sabemos que para los angloparlantes el 1° de abril es el día de realizar, por costumbre, chascarrillos, pues tomamos la noticia muy en serio. Y si para nosotros nos quedaba alguna duda el Blog del equipo de Evangelismo técnico de Microsoft® España lo publicó oficialmente en idioma castellano incluyendo una divertida figura la cual muestra un letrero con la leyenda “Microsoft ? Linux”(sic) y un pingüino de pie al lado apuntando con el pico (intentamos contactar al autor del artículo en castellano vía Twitter para que nos autorizara el uso de las imágenes pero no obtuvimos respuesta; este será una artículo con el mínimo de imágenes).
.
Tux venezolano
Nosotros, que somos usuarios de ordenadores desde 1989 con el famoso MS-DOS® (cuando aún ni siquiera el señor Linus Torvalds2 había comenzado su carrera universitaria) aún estamos frotándonos los ojos, no lo podemos creer que Microsoft® SQL Server ®corra bajo Linux. Pero a todas estas es una realidad insoslayable y lejanos quedaron los días de antagonismo con el anterior Director Ejecutivo GeneralSteve Ballmer3 quien dejó el cargo en 2014 y cuyo sucesor el señor Satya Nadella4 llevó a la empresa a desarrollar una de las más grandes infraestructuras de computación en la red “cloud computing” con el producto “Microsoft Azure®” (anteriormente conocido como “Windows Azure®”).
Este producto “Windows Azure®” destaca porque su kit de desarrollo de software -“Software Development Kit” o “SDK”- está publicado en código fuente abierto (que es diferente a la licencia de software libre que rige a Linux) y fue con lo que poderosa Casa de Software inició formalmente su camino hacia el mundo GNU/Linux. A la fecha de hoy ya se están desarrollando en “Microsoft Azure®” la inteligencia artificial que ha devenido en llamarse aprendizaje de máquina o “machine learning”5 en inglés.
Esta pequeña introducción, simplificada de forma exagerada, nos da pie para traer a colación nuestro artículo de hoy: Microsoft® SQL Server ® en Linux.
Microsoft® SQL Server ® en Microsoft Windows®.
Vale, no los hemos engañado, sí vamos a hablar de GNU/Linux pero primero debemos conocer el contexto de esa popular motor de base de datos. Y sí, si le hemos engañado un tantito así en el subtitulo que encabeza este párrafo: Microsoft® SQL Server ® nace en 1989 para ser ejecutado en… IBM OS/2, así como lo están leyendo6. Para esa época quien reinaba en el campo comercial era la empresa Ashton-Tate con su producto estrella dBase que ocasionaba el tránsito de grandes volúmenes de datos en la red de área local debido a que cada cliente se llevaba una copia de la base de datos a cada ordenador donde se ejecutaba. Por ello Microsoft compró la licencia de SQL Server ® a Sybaseque funcionaba con el modelo cliente/servidor a través de comandos sencillos y que devolvían limitadas cantidades de datos, casi todo el trabajo se realiza aparte y remoto en el servidor. Ashton-Tate aportó su mercado de clientes y funcionaba dBase como interfaz al usuario mientras que Microsoft y Sybase se encargaron del trabajo en el lado del servidor.
Pasado el tiempo (1994) llegó la versión 6 de SQL Server ® que también se ejecutaba bajo el reciente Windows NT® y dicha versión ya no contaba con la mano de obra de Sybase. A partir de la versión 7.0 fue reescrito masivamente en lenguaje C++ y a partir del año 2000, ya cuando tenía tiempo de haberse descontinuado el OS/2, el SQL Server ® se quedó solamente para el sistema operativo Windows NT®. Luego en el año 2001 su sucesor Windows XP® hereda la tecnología Windows NT® -valga redundancia ya que “NT” significa “New Technology”- y pudo llegar a los usuarios comunes y sus pequeñas y medianas empresas: ya no era de uso exclusivo para las grandes corporaciones el manejo eficiente de los datos relacionales.
Para el año 2005 se presentó una disyuntiva: la irrupción en firme de los procesadores de 64 bits y varios núcleos, así como gran cantidad de memoria RAM para los cuales Microsoft® SQL Server ® no estaba preparado para aprovechar al máximo este potencial. En reacción a ello se decide realizar una capa de plataforma (“platform layer”) para contener “SQLOS layer”. Un SQLOS es “un sistema operativo de alto nivel de usuario altamente configurable con una poderosa interfaz de programación de aplicaciones” (la explicación oficial y detallada la pueden leer en este enlace web9) y pronto veremos que fue una muy buena elección ya que separa completamente lo que es la programación en sí de lo que son las cargas de trabajo e hilos de ejecución en un ordenador que tenga instalado Microsoft® SQL Server ®.
Microsoft® SQL Server ® en Linux.
En el mundo de los servidores web definitivamente reina desde hace muchos años las diversas distribuciones GNU/Linux y por la rama Debian está el Ubuntu Server el cual es utilizado por muchísimas empresas, tanto grandes, medianas y pequeñas y todos se han dado cuenta de su increíble estabilidad y eficiencia para publicar sus sitios en Internet. Pero para las bases de datos hay bastantes programadores que han escogido a Microsoft® SQL Server ® y debido a esto las compañías deben adquirir un sistema operativo Microsoft Windows® creando un trabajo adicional en la administración de la red de área local debido a un ambiente mixto.
Esta inquietud fue surgiendo poco a poco7 entre los clientes de Microsoft® y así se lo hicieron saber a la empresa radicada en Redmond (estado de Washington, EE.UU.) lo que los puso en un buen aprieto ya que no sabían cómo portar las decenas de millones de líneas de código acumuladas durante todos estos años al ambiente del sistema operativo del pingüino. La respuesta a esta problemática fue encontrada en un proyecto que databa de 2011 llamado Drawbridge®8 el cual fue ideado inicialmente para virtualización de aplicaciones en un entorno seguro (en inglés llamado “sandbox”).
Se necesitaba entonces “aislar” al Microsoft® SQL Server ® y cuyos programadores codificaban de manera despreocupada ya que trabajan en un entorno bien conocido y que se encargaba de lidiar con el diverso hardware existente. Una vez fueron bien entendidos y adaptados los procesos de Drawbridge se establecieron los siguientes parámetros (de nuevo, la explicación oficial está en este enlace web10):
Calidad y seguridad deben de estar al mismo nivel que establecieron por cerca de 30 años a Microsoft® SQL Server ® en Microsoft Windows®.
Proveer el mismo valor en términos de funcionalidad, desempeño y escala.
Compatibilidad de aplicaciones entre Microsoft® SQL Server ® tanto en Microsoft Windows® como en Linux.
Habilitar una ruta de innovación en el código fuente base de Microsoft® SQL Server ® y asegurarse que las nuevas características y correcciones aparezcan inmediatamente a través de todas las plataformas.
Para los futuros Servicios Integrados habilitar una fundación para Linux.
Para hacer que Microsoft® SQL Server ® apoye diversas plataformas, el trabajo de ingeniería esencialmente es remover o abstraerse de las dependencias de Microsoft Windows®, ¡como vemos no la tenían fácil los desarrolladores, estaban siendo empujados fuera de su zona de comodidad!
Fue así como crearon “SQL Platform Abstraction Layer” ( SQL PAL) que se encarga de fusionar los conceptos de “SQLOS layer” y Drawbridge® y de ahora en adelante el equipo de desarrollo puede trabajar con un único código base y no tiene que preocuparse acerca de en dónde se ejecutará el código (y esto incluye la nueva plataforma Microsoft Azure® de la que hablamos al principio). Como vemos, hasta ahora, todo ha llegado a buen término y los proyectos y recursos del gigante informático, que una vez parecían desperdigados, ahora forman parte de un todo.
Instalación de Microsoft® SQL Server ®.
Como decía Santo Tomás de Aquino: “hasta no ver, no creer” es por ello que tomamos una máquina virtual con 4 gigabytes de memoria RAM (el requerimiento mínimo es de 3,25 gigabytes), descargamos Ubuntu Server 16.04 por medio de tecnología Torrent (es más rápido y podremos luego devolver lo que descargamos a más personas que también lo necesiten) y tras instalarlo y colocarle sus debidas actualizaciones de seguridad (¡que por que sea un servidor de prueba no nos exime de perder las buenas costumbres de trabajo!) decidimos instalar en esta máquina “limpia” a Microsoft® SQL Server ® y grabamos un video de 23 minutos que pueden buscar en la página web de Youtube con el siguiente código: XDd1gblgi4c .
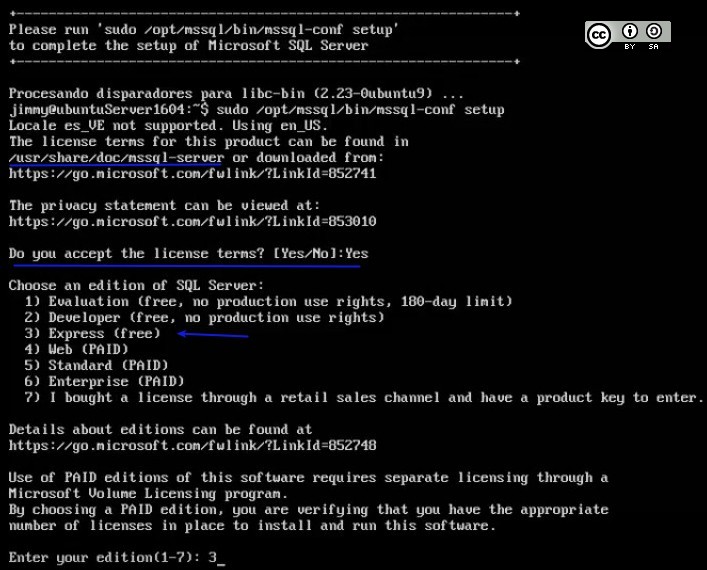
Esencialmente las instrucciones son importar las llaves de seguridad habilitadas por Microsoft® en su sitio web con las cuales podremos -y debemos- certificar que el contenido descargado desde esa empresa no haya sido alterado. Después agregaremos el enlace de la ubicación del repositorio en nuestro archivo dedicado a tal efecto, actualizamos el listado de componentes y damos la orden de descargar e instalar los paquetes. De hecho en el blog de Microsoft® donde están publicadas las instrucciones11 se indica el utilizar el parámetro “-y” para aceptar de manera inmediata la licencia de uso. Recomendamos instalar sin dicha opción para que tengamos siempre muy presente y en cuenta que estamos utilizando software privativo y que debemos ceñirnos a la licencia que muestra en la siguiente figura de nuestra autoría (Creative Commons Attribution-Share Alike 4.0 International):
Microsoft SQL Server® mssql-conf setup
Instalación SQL Server ® command-line tools.
Una vez tengamos instalado nuestro SQL Server ® sería cuestión de configurar el muro de fuego “firewall” y establecer las políticas de acceso al ordenador tendremos ya listo y configurado para comenzar a recibir datos de lleno por medio de otras computadoras. Pero si queremos trabajar directamente en la consola de nuestra máquina debemos instalar las herramientas de líneas de comandos “command-line tools” con la orden «sudo apt-get install mssql-tools unixodbc-dev» que como era de esperarse también contiene unas preguntas para la aceptación -o negación- de aceptar las condiciones de uso.
En nuestro caso, en el vídeo que les comentamos, aparte de instalar las “command-line tools” tuvimos la oportunidad de crear una base de datos, crear una tabla, introducir unos pocos valores y hacer una simple consulta condicional y todo funcionó de maravillas. Pero no pensemos que vamos a tirar en el olvido esta herramienta, vamos a ver cual otro uso le podemos dar.
Monitorización de SQL Server ®.
Como herramienta de monitorización el equipo de desarrollo SQLCAT12 de Microsoft® llegó a la conclusión de que se necesitan tres herramientas para monitorizar:
collectd.
InfluxDB.
Grafana.
Nos centraremos en collectd y muy brevemente hablaremos de InfluxDB y Grafana.
“collectd”13.
Este software de código fuente abierta está escrito en lenguaje C y es un demonio o servicio que instalaremos y ejecutaremos en el servidor que está alojado el Microsoft® SQL Server ®. Se precia de ser muy popular en los enrutadores que utilizan OpenWrt, el cual es una distribución Linux especialmente diseñada para estos artefactos ya que además tiene más de 100 complementos o plugins que facilitan la tarea de configurar las aplicaciones más populares en Linux como Apache y MySQL (al momento de escribir estas líneas revisamos dicha lista y no hallamos uno específico para Microsoft® SQL Server ®, dado lo novedoso de la irrupción de este software en el mundo GNU).
Para entregar los datos “collectd” bien puede escribirlos en formato de archivo RDD (“RDDfile”) para que luego sean graficados con RDDtool14 o bien puede ser recolectado por medio de un complemento o plugin especialmente diseñado para Nagios15. Pero lo que hallamos sumamente útil es el complemento o plugin16 diseñado para ofrecer datos en forma de SNMP, lo cual no nos debería sorprender ya que comentamos anteriormente que está presente en OpenWrt y lo veríamos -su monitorización- como un enrutador cualquiera. Actualmente PandoraFMS no tiene un plugin para collectd pero no tiene problema alguno en conectarse por medio de SNMP.
Para instalar collectd deberemos tener instalado Git y además Docker Engine para luego crear una cuenta en Microsoft® SQL Server ® usando las siguientes instrucciones:
Esto último es de vital importancia para que collectd tenga el debido acceso a nuestro servidor de base de datos. Microsoft® invita a clonar su repositorio en GiHub17, donde tiene instrucciones muy detalladas de lo anterior e incluso nosotros podremos aportar cualquier observación, corrección o colaborar con una mejora si solicitamos un pull request e dicho proyecto.
“InfluxDB”18.
Se encarga de comunicarse con collectd para entonces guardar y organizar los datos recabados.
“Grafana”19.
Un software que produce impresionantes gráficos y dibujos que representan los datos colectados por InfluxDB. Se recomienda encarecidamente que tanto InfluxDB y Grafana sean instalados en otro ordenador aparte del que ejecuta Microsoft® SQL Server ® o incluso cada uno en su propia máquina si el volumen de equipos que vamos a monitorizar es lo suficientemente grande.
Conclusiones.
De lo que bien se aseguró Microsoft® es de hacer un buen estanco con su aplicación SQL Server ®: nada del código se podrá fugar hacia Linux y evita comprometer la confiabilidad de Linux sin contar además de que tienen el código base siempre listo para ser mejorado ante la llegada de nuevo hardware o abracar otros sistemas operativos existentes o venideros ¡las opciones y oportunidades siempre es mejor que sobren y no que falten!
Todas las marcas aquí nombradas están acompañadas del símbolo “®” y pertenecen a Microsoft® Corporation y cumplen con el uso adecuado de dichas marcas comerciales, todo según se especifica en el siguiente enlace web publicado de maneraex professo por Microsot® Corporation:
¡De antemano no confundir fping con ping! Por eso le dedicamos una entrada aparte de ping, como dice el refrán «juntos pero no revueltos», veamos qué es fping, su historia y su uso ¡Aprendamos!
MySQL Workbench: si no lo conoces estás perdiendo un gran aliado.
por Jimmy Olano.
Introducción.
MySQL Workbench 6.3
Cuando escuchamos acerca de MySQL de inmediato pensamos en la poderosa base de datos relacional “RDBMS”, la cual ahora pertenece al gigante Oracle®, y quienes han mantenido bajo licencia de software libre dicho programa. Nosotros los programadores de aplicaciones gustamos de utilizar la línea de comandos para nuestros propósitos pero “MySQL Workbench” es la respuesta acertada para disfrutar de una interfaz visual en el diseño y administración de nuestras bases de datos.
En esta entrega evaluaremos a “MySQL Workbench version 6.3.6 Community” la cual es base para la “Standard Edition” y se diferencian por la documentación extendida, módulos/complementos adicionales y el soporte directo al usuario, todo esto con licencia comercial.
Si bien es cierto que os estamos hablando de programación con bases de datos como apertura también os decimos que “MySQL Workbench” tiene una sección muy útil en cuanto a la administración de servidores de datos y os lo presentamos como marco de referencia para nuestro objetivo: monitorizar el manejo y almacenamiento de nuestra información, ¡acompañadnos!
Prerrequisitos.
Desde luego que para utilizar “MySQL Workbench” debemos tener instalado un servidor MySQL, y para nuestro caso usamos ambas aplicaciones en un mismo equipo GNU/Linux Ubuntu 16 LTS, 64 bits, así que las gráficas acá indicadas pueden ser diferentes a lo que veáis en vuestros ordenadores.
“MySQL Workbench” (la cual abreviaremos de ahora en adelante como MySQL Workbench) está diseñado para trabajar bajo ambientes:
GNU/Linux (Ubuntu a partir de la versión 9 y Fedora a partir de la versión 11 están certificadas oficialmente).
Solaris.
FreeBSD.
Mac OS 10.6.1 o superior.
Windows 7 o superior.
En el caso de Windows se necesita el entorno “Microsoft .NET 3.5” y luego solo basta con descargar el programa instalador con extensión “Microsoft Installer .msi”.
Para GNU/Linux necesita como mínimo Cairo 1.6.0, glib-2.10, libxml-2.6, libsigc++ 2.0, pcre y libzip. Para este ambiente, en la distribución Debian (y sus “sabores”) solo bastará invocar con derechos de administrador el comando “apt-get install mysql-workbench” para que automáticamente descargue todos los paquetes necesarios e incluso nos invite a eliminar de nuestro disco fijo las librerías que no estén en uso para ahorro de espacio.
Requerimientos de hardware
Para poder utilizar MySQL Workbench como mínimo debemos contar con:
Procesador doble núcleo de 2 Ghz (4 núcleos recomendado)
4 gigabytes de RAM (6 gigabytes recomendado).
Pantalla con una resolución mínima de 1024×768 píxeles (1280×1024 recomendado).
Esta configuración es normal en las computadoras modernas (cosa diferente son los requisitos para “MySQL Server”).
Ejecutando MySQL Workbench.
Una vez lo hallamos instalado en nuestro ordenadores procedemos a ejecutarlo y veremos una pantalla de bienvenida parecida a esta:
A la derecha veremos los accesos directos a las opciones más utilizadas o que nos ayudarán a orientarnos en el uso de esta herramienta (a este conjunto lo denominan “Workbench Central”):
“MySQL Utilities” que corren bajo una ventana terminal (línea de comandos).
“MySQL Bug Reporter” ya que el código abierto permite la depuración constante por parte de toda la comunidad que quiera colaborar en ello.
Enlaces web hacia foros en líneas, esto cambia de tanto en tanto dependiendo de la moda y cantidad de usuarios que los sustenten.
“Database Migration” si necesitamos traer datos otra base de datos MySQL o incluso de otros tipos de bases de datos tenemos este excelente asistente, mostramos las cómo iniciar la importación desde una base de datos PostgreSQL en la siguiente figura.
Nos detendremos un poco sobre “MySQL Utilities”: al elegir esta opción se nos abrirá una ventana de terminal de comandos (amada por unos, marginada por otros) donde en realidad presenta un listado que no pertenece a MySQL Workbench en sí mismo, son comandos que uno igual pudiera correr en una ventana terminal independiente. Por ejemplo, podremos ver a mysqldiskusage, comando que nos permitirá conocer cuánto espacio ocupan las diferentes bases de datos que alberga nuestro “MySQL Server” (nota: ejecutad siempre, por motivos de seguridad, dichos comandos por medio de una conexión SSH).
Lo que queremos destacar es que MySQL Workbench funciona con elementos propios y otros agregados, ofreciendo gran flexibilidad a nuestra labor de monitorización, veamos.
Utilizando MySQL Workbench.
MySQL Workbench tiene tres áreas principales bien definidas (a esto lo denominan “Workspace”):
Desarrollo de Lenguaje de Consulta Estructurado (“Structures Query Language Development” SQLD por su abreviatura en idioma inglés).
Modelado de Datos de una manera visual y que incluye, además, la ingeniería en uno y otro sentido entre un esquema (interacción guiada) y una base de datos así como la creación, modificación y visualización de los objetos (tablas, columnas, disparadores, consultas definidas, etc.)
Administración del servidor en la cual haremos hincapié más adelante.
Acotamos que muchas opciones no solo se limitan a estas áreas: por nombrar alguna, MySQL Workbench permite exportar (e importar) datos de una manera bien práctica y con la opción de acceder a características avanzadas:
Esta figura muestra ya cuando estamos conectados a una base de datos y estamos prestos a sacar (o respaldar) nuestros recursos almacenados pero ¿cómo conectarnos? A continuación os presentamos con mayor detalle.
Conectando a nuestra base de datos.
Si bien tenemos el modelado de datos, el cual podemos hacer “fuera de línea”, eventualmente esa información la deberemos almacenar en una base de datos; asunto muy distinto es monitorizar al servidor ya que para ello debemos conectarnos de manera obligatoria. De manera automática, a la izquierda de la pantalla de bienvenida, MySQL Workbench detecta nuestro servidor MySQL local a lo cual podemos hacer clic, introducir la contraseña y conectarnos, sin embargo os presentamos la interfaz de conexión al presionar las teclas CTRL+U (menú desplegables “Base de datos” → “Conectar a base de datos”):
Es de hacer notar que si tenemos varias bases de datos que administrar ahorramos tiempo si hacemos perfiles de conexión y las grabamos con MySQL Workbench, dichas fichas pueden contener instrucciones adicionales como conectarnos siempre por medio de SSH (pestaña “Remote Management”) o elevar privilegios como para iniciar o detener el servidor (pestaña “System Profile”).
Plenamente conectados.
Tras ingresar nuestras credenciales estaremos en línea y no es de sorprendernos que lo primero que ofrece MySQL Workbench es realizar comandos SQL (debemos recordar que esa es una de las funcionalidades principales de este software y con lo que la mayoría de las personas asocia).
Dos ordenes rápidas nos permiten elegir una base de datos que está a simple vista a la izquierda y mostrar las tablas que contiene, en este aspecto MySQL Workbench cumple las mismas funciones que phpMyAdmin solo que nuestro entorno no es un navegador web sino una aplicación de nuestro sistema operativo.
Comentamos que podemos hacer un modelado de datos para luego plasmarlo en una base de datos pero si es el caso que llegamos a una empresa y ya está todo planteado debemos entonces, ya sea para tener un panorama general o para mejorar la estructura de datos un proceso de ingeniería inversa, solo os traemos una gráfica para tener una noción de ello y tal vez sea útil a la hora de monitorizar, nosotros los seres humanos muchas veces necesitamos de mapas mentales para realizar nuestro trabajo.
Monitoreando nuestro “MySQL Server”.
Dejando un lado las labores de diseño, consulta y modificación para los desarrolladores, poco hemos tardado en llegar a nuestro objetivo que es monitorizar: justo debajo de la opción “MANAGEMENT”la primera opción que os presentamos es el estado del “MySQL Server” en la sección “Server Status”:
De un solo golpe de vista tenemos la información del nombre del servidor, si se está ejecutando, el puerto de escucha, los directorios de configuración, versión utilizada y compilada así como si es un servidor principal o es una réplica. También, de manera muy resumida, la carga de trabajo, tráfico de red entre otros valores relevantes.
Otra sección a la que podemos tener acceso es “Instance” → “Startup/Shutdown” donde podremos iniciar o detener el trabajo (y que debéis tener cuidado si estáis conectado a un servidor en producción): ¡pendientes si hay usuarios conectados!):
Una vez nos hayamos enterado de la situación en general podremos obtener mayores detalles si usamos el apartado “Perfomance” y luego “Dashboard” donde está nuestro tablero de instrumentos.
Al hacer clic allí veremos unas gráficas muy importantes:
Tráfico de red.
Muestra el número de bytes por segundo tanto enviados como recibidos y el número de clientes conectados. Esto permite rápidamente el conocer el caudal y si estamos llegando al máximo permitido por el hardware, unos valores por encima de 85% durante mucho tiempo nos indicará si debemos pensar en migrar a servidores en réplicas o en racimos en internet (cloud cluster) para poder asumir la nueva carga de trabajo.
Estado del servidor MySQL.
Si colocamos esto en segundo lugar no es porque sea menos importante que el tráfico de datos; acá nos muestra la eficiencia del caché de datos (la información que es solicitada más a menudo mejor es mantenerla en RAM para reducir el desgaste de disco duro) así como el número de SQL ejecutadas por segundo e incluso discrimina sus diferentes acciones específicas: consultas (“el pan nuestro de cada día”), insertados, modificación y borrado de datos -más frecuentes- y creación, modificación y borrado de tablas que no deberían suceder (con muy contadas excepciones) y que cae en el campo de la seguridad informática (solo cuentas privilegiadas pueden ejecutar estas acciones).
Estado del InnoDB.
InnoDB es un mecanismo de almacenamiento de código abierto desarrollado por la compañía finlandesa Innobase (ahora adquirida también por Oracle) el cual es muy popular por sus superiores ventajas, tema que da para hacer un artículo completo al respecto. Si nuestros datos están almacenados de esta manera, MySQL Workbench nos mostrará las solicitudes de lectura y escritura al disco duro (solicitudes que a su vez las recibe el caché de datos sobre el cual comentamos en la sección anterior).
InnoDB es preferida por su capacidad ACIDla cual a su vez vez tiene un límite de 200 transacciones por segundo y que para sobrepasarlo necesitaremos un hardware muy especializado y/o el reparto de la carga de trabajo entre varios servidores, por lo que esta monitorización es muy importante.
Reportes de desempeño.
Aunque no de una manera gráfica pero igualmente útiles son los reportes de desempeño, una serie de guiones SQL almacenados por los programadores de MySQL Workbench y que se ejecutan ya sea de manera automática o a petición, como este es nuestro caso en las siguientes dos imágenes.
La última imagen ilustra las tablas temporales y su tiempo de servicio y numero de veces ejecutadas (en columnas a la derecha al mover la barra de desplazamiento horizontal), pero ¿por qué son prioritarias para nosotros? La respuesta es que para las consultas almacenadas o creadas por los usuarios, “MySQL Server” guarda dichos valores en tablas temporales y observar su comportamiento nos puede ayudar a identificar retrasos en la retribución de la información. Éste y otros valores o conjuntos de valores permitirán decidir qué esquema de desempeño utilizaremos en la siguiente sección.
Esquema de desempeño.
MySQL Workbench nos ofrece una configuración muy sencilla en cuanto a la manera sobre cómo se recolecta la información para que luego nos sea presentada: hemos llegado entonces a la quintaesencia de la monitorización de servidores.
Existe un delicado equilibrio entre la recolección de datos y el servicio de datos: al aumentar los niveles de exigencia del primero disminuye lo segundo, es por ello que MySQL Workbench ofrece 4 niveles básicos.
Completamente habilitado.
Personalizado (arriba mostrado).
Por defecto, valores “de fábrica”.
Deshabilitado.
¿Cuál nivel es mejor para nosotros? Os indicamos que depende de la fase de desarrollo de vuestro software, la opción (a) se ofrece para desarrollo en ambiente de prueba, la opción (c) para software ya conocido, establecido y bien depurado y la opción (d) pues bueno, no la recomendamos para nada.
Dejamos la opción personalizada de último para brevemente mostraros sus opciones ampliadas, vamos a la siguiente figura:
Es tan avanzado que primero debemos conocer los componentes conceptualizados que luego podremos configurar:
Actores (usuarios que solicitan o tramitan información).
Instrumentos (memoria, blackhole, InnoDB, MyIsam, etc.: objetos programados que procesan la información).
Consumidores (tablas donde guardaremos los datos recolectados).
A estos elementos en su conjunto serán registrados en los tres eventos siguientes:
Al llegar una nueva solicitud y finalizar la misma (una vez todos y cada uno de sus componentes hayan finalizado; recordad además que las transacciones ACID son “más costosas” en tiempo y recursos de máquina, arriba lo comentamos en detalle).
A su vez todos y cada uno de los pasos que abarque la solicitud.
Los diferentes eventos asíncronos que crean períodos de espera en cada una de las etapas del punto anterior, esto permite detectar cuellos de botella y diseñar algoritmos que entreguen datos a tiempo a los procesos siguientes. Este concepto es un poco difícil de entender ya que implica hilos de ejecución que bien pueden ser independientes de principio a fin o que tal vez necesiten en algún punto información de otro hilo para continuar. La simplificación que damos es exagerada pero bien ilustra en pocas palabras la situación planteada.
Para configurar todas estas opciones haremos clic en las diferentes pestañas de la última figura mostrada, allí recomendamos comenzar por agregar los usuarios (actores) y objetos (los disparadores triggers que se activan bajo eventos tales como por ejemplo dar de alta un usuario o alcanzar determinado número de registros, etc.), luego marcamos los instrumentos que queremos supervisar (InnoDB, por ejemplo) y las tablas donde los guardaremos (Consumers) teniendo en cuenta los hilos (Threads) de dichos instrumentos.
Expandiendo las posibilidades de MySQL Workbench.
Desarrollada bajo lenguaje C++ esta aplicación acepta guiones “scripts” escritos en lenguaje Lua o Python, este último más extendido y con muchas opciones. Con ello podremos:
Automatizar tareas comunes, el anhelado premio para los administradores.
Mejorar la interfaz para el usuario.
Crear complementos.
Manipular esquemas de datos.
Crear características personalizadas para MySQL Workbench.
Para muestra un botón, podremos crear un complemento escrito en lenguaje Python con solo darle un nombre de inicio y MySQL Workbench precargará el ambiente de trabajo con las librerías especialmente destinadas tales como la interfaz gráfica y las que interactúan con la base de datos.
Conclusión.
Ya podemos dejar de pensar que solo los programadores utilizan MySQL Workbench para modelar datos y crear, modificar, consultar y eliminar sus estructuras de almacenamiento; incluso labores de respaldo, importación o exportación de datos: el tema va mucho más allá de eso.
Aunque hemos dejado mucha tela por cortar en este artículo, solo es una muestra del gran aliado que podemos obtener en la monitorización de servidores de datos MySQL: pudiéramos decir que las combinaciones son prácticamente infinitas.
«Pandora FMS plugin WordPress» por Jimmy J. Olano Sayago.
WordPress está presente en 27% de las webs y posee más de 27 mil complementos (llamados en inglés como “plugins”) y «Pandora FMS plugin WordPress» es uno de ellos: está enfocado a fortalecer la seguridad de los sistemas que utilizan este popular software libre. Recordemos, por noticia pública y notoria, que el año pasado (2016) el Primer Ministro del Reino Unido renunció a raíz de una escándalo por la difusión de correos electrónicos almacenados en un servidor de correos donde también se ejecutaba un blog de WordPress y el cual tenía un complemento instalado con una falla de seguridad que permitió a los atacantes hacerse con la información. Vemos, pues, que no es un tema a descuidar en forma alguna, intrínsecamente WordPress es muy seguro pero complementos y/o sus actualizaciones (incluso las del mismo WordPress) pueden poner nuestros datos en penosas situaciones (nosotros no hacemos nada ilegal para ocultar pero tenemos derecho a nuestra privacidad).
¿Qué es «Pandora FMS plugin WordPress»?
Ya sabemos para qué se usa, ahora veremos realmente qué es «Pandora FMS plugin WordPress». Escrito inicialmente como software libre hace poco más de un año en su lanzamiento, cambia recientemente a licencia de uso «Apache 2.0», pero en ambos casos nos garantiza, básicamente, el acceso al código fuente, su uso y difusión e incluso su modificación en caso que necesitemos adaptarlo a nuestras necesidades. Por tanto la responsabilidad de su uso recae sobre nuestros hombros, ya que la garantía que ofrece «Ártica ST» es limitada (de hecho esto es lo común en el mundo del software libre y debemos siempre tenerlo en cuenta).
Pero no nos asustemos con esto, esta empresa tiene una larga trayectoria en el monitoreo de servidores y redes, herramientas indispensables en la administración de la seguridad y «Pandora FMS plugin WordPress» es una más de ellas; su producto estrella «Pandora FMS» tiene la capacidad de monitorear, si así lo deseamos, nuestro sitio WordPress y disfrutar así de un robusto entorno de trabajo a nivel empresarial, dado el caso que tengams que administrar múltples blogs. «Pandora FMS plugin WordPress» ofrece unas opciones de monitoreo, que aunque no son tan avanzadas como cuando lo integramos con «Pandora FMS», siempre nos garantiza el objetivo planteado de asegurar y proteger nuestro servidor web que albergua a WordPress.
«Pandora FMS plugin WordPress» está escrito principalmente en lenguaje PHP y JavaScript, su repositorio oficial reposa en GitHub y contiene una breve descripción acerca de su uso, instalación y desinstalación. También ofrece unas capturas de pantalla desde su sitio en “WordPress.org” (de donde podremos descargar de forma segura «Pandora FMS plugin WordPress») sin embargo nosotros aquí publicamos nuestras propias capturas de pantalla bien ampliadas y detalladas con propósitos didácticos y para compartir el conocimiento.
Instalación de «Pandora FMS plugin WordPress».
Para poder utilizar «Pandora FMS plugin WordPress» debemos tener instalada como mínimo la versión WordPress 4.7 y debemos ingresar con nuestras debidas credenciales de administrador a nuestro sitio web.
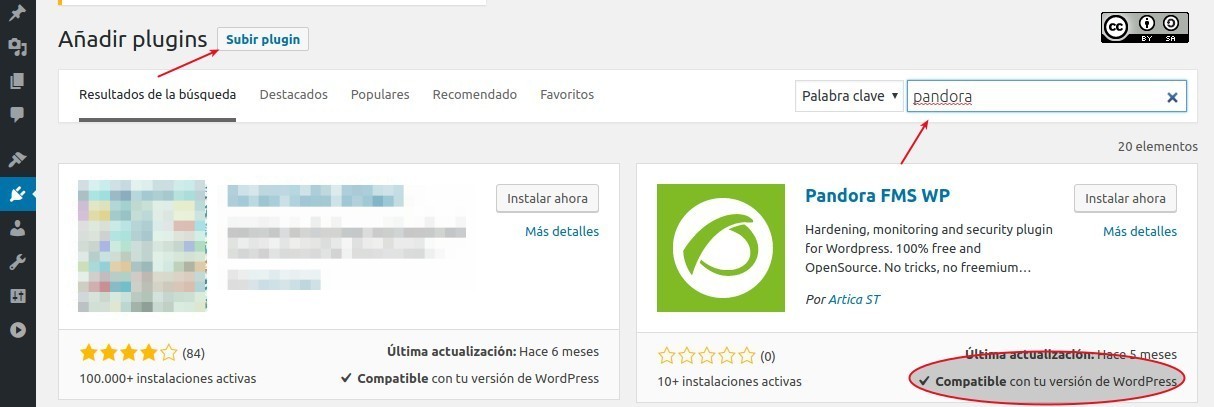
Una vez hallamos ganado acceso, desde el escritorio o“dashboard” de WordPress hacemos clic en el ícono de complementos y elegimos “Añadir nuevo” y escribimos la palabra clave “pandora” y le damos buscar para ver algo parecido a esto:
«Pandora FMS plugin WordPress» figura N° 001 instalación
Figura Nº 001 instalación
Acá debemos revisar que tenga la marca de verificación “Compatible con tu versión de WordPress” y de ser así procedemos al botón “Instalar ahora”. Otra manera de instalación sería ir al repositorio, descargar y “subirlo” por medio del botón “Subir plugin”: esta opción está pensada para entornos donde no tengamos acceso a Internet (una red de área local privada, por ejemplo). Como este no es el caso ya que estamos probando con un servidor en producción y es más rápido de esta manera: comunicandose directamente con el sitio web WordPress.
Deberemos tener paciencia mientras “descarga” el complemento desde el propio sitio web de WordPress.org y una vez haya finalizado nuestro botón cambiará de aspecto y mostrará la leyenda “Activar”. Este es otro proceso que tomará su tiempo según el ordenador que tengamos o si nuestro sitio web es compartido con otras web, como es nuestro caso, de nuevo paciencia. Veremos luego algo similar a la siguiente figura:
Figura Nº 002 activación
Ahora debemos configurar nuestros valores y necesidades personalizados en la siguiente sección.
Configuración de «Pandora FMS plugin WordPress».
Figura Nº 003 menú de configuración
En esta imagen podemos ver que «Pandora FMS plugin WordPress» trae su propio ícono en el menú lateral de WordPress, se destaca de los demás complementos para una mayor facilidad de administración gracias a que tiene bien estructuradas sus opciones:
Tablero principal o “Dashboard”.
Control de acceso o “Access Control”.
Seguridad del Sistema o “System Security”.
Configuración General o “General Setup”.
Estado de los Ficheros de Sistema o “Filesystem status”.
Veremos todos y cada uno de estos submenús no necesariamente en el mismo orden, comencemos por el Tablero Principal.
Tablero Principal o “Dashboard” de «Pandora FMS plugin WordPress».
Esta será la sección que utilizaremos con mayor frecuencia ya que nos muestra de manera global y a golpe de vista el estado general del sistema:
Figura Nº 004 Tablero Principal
Monitoreo.
Control de Acceso.
Seguridad del Sistema.
La sección de Monitoreo le prestaremos mayor atención porque, aunque no son menos importantes, las otras dos secciones tiene su propia administración. Por ahora Control de Acceso y Seguridad del Sistema está reprobadas no obstante en Monitoreo si tendremos algunas tareas ya aprobadas y otras tantas por aprobar.
Auditoría de fortaleza de contraseña o “Password strength audit” está aprobada en nuestro ejemplo indicando así que la contraseña por nosotros elegida no se encuentra en la lista de 100 contraseñas más utilizadas (en idioma inglés). Recomendamos encarecidamente que tenga al menos diez caracteres entre mayúsculas, minúsculas, dígitos y caracteres especiales a fin de que no estén incluidas en los gigantescos diccionarios para ataques de fuerza bruta. De no ser así debemos cambiarla por medio de las herramienta de WordPress destinada a tal efecto (a saber “Usuarios” y luego “Tu perfil”).
Auditoría de Ficheros de Sistema o “Filesystem audit” está reprobada porque es una tarea programada que se ejecuta cada 24 horas y que viene activa por defecto y debemos tener paciencia para que se ejecute. Luego visitaremos esta característica en su propio apartado.
Nuevos comentarios y/o entradas en las últimas 24 horas (“New coments in last 24h” y “New post in last 24h”) es útil si somos la única persona que redacta artículos ya que si no lo escribimos nosotros pues evidentemente que nuestro sistema ha sido comprometido, recordemos que WordPress incluye una alternativa de publicación que consiste en un buzón de correo electrónico totalmente nuevo y destinado para tal efecto: todo lo que allí enviemos será publicado. Aunque «Pandora FMS plugin WordPress» no vigila eso por esta opción nos daremos por enterado si sucediere una publicación no autorizada. Por otra parte si somos varios autores no tiene tanta utilidad, si acaso conocer el ritmo de crecimiento de nuestro sitio y por cálculo matemático detectar anomalías: si tres personas tienen cuenta no sería lógico que en 24 horas aparezcan publicados cuatro o más entradas así que utilicemos siempre el sentido común.
API Rest Enable: ¿recuerdan que «Pandora FMS plugin WordPress» puede extender sus capacidades de monitoreo automatizado y centralizado con la excelente herramienta «Pandora FMS»? Pues bien si queremos adquirir «Pandora FMS» e integrarlo acá pues necesitamos unas librerías especiales para que se logre la conexión de datos. En nuestro caso de ejemplo está aprobado y listo y no necesita otra acción de nuestra parte.
Versión de WordPress y nombre de nuestro sitio es meramente informativo, acá nos muestra que tenemos instalada la versión 4.7.5 y nos indica que hay disponible una nueva versión, la 4.8 que deberemos actualizar en cuanto sea posible.
Versión de «Pandora FMS plugin WordPress», pues sin más que decir.
Intentos de acceso por fuerza bruta en los últimos 60 minutos o “Recent brute force attemps in 60 minutes” está aprobado y quiere decir que estamos a salvo en un período reciente.
«Pandora FMS plugin WordPress» en otros idiomas.
En el mundo de la programación se acostumbra a realizarlo en idioma inglés por costumbres históricas, Alan Turing era británico y es considerado uno padre de la ciencia de la computación y precursor de la informática moderna: de su trabajo escrito en su lengua materna están las bases sólidamente asentadas. Pero como el mundo es muy grande y hay muchísimos otros idiomas en cada proyecto de desarrollo de software se asigna una carpeta donde se alberga las llamadas internacionalizaciones o traducciones a cada lengua. Como en inglés se escribe “internationalization” y hay 18 caracteres entre la primera y última letra se toma como norma abreviarlo “i18n”.
Lamentablemente en el repositorio de «Pandora FMS plugin WordPress» dicha carpeta existe pero sin contenido alguno, por lo que aquí hacemos las traducciones necesarias mientras se completa ese trabajo ¿Desea usted colaborar en ese aspecto? Con solo crear una cuenta en GitHub, hacer una bifurcación o “fork”, realizar su aporte (treducción) y solicitar una unificación o “pull request” (en el caso que esté correcto el código y los autores originales decidan aceptarlo, lo cual no es obligatorio) podremos llegar algún día a tener este maravilloso complemento (al menos sus instrucciones e interfaz) en idioma castellano.
Estado de Ficheros de Sistema “Filesystem status”.
Figura N° 005 Estado de Ficheros de Sistema
Comentamos que cada 24 horas se realiza una verificación de la integridad de todos y cada uno de los ficheros mediante el procedimiento de control de versiones y revisiones y uno de los más populares es el creado por la “Apache Software Foundation”. Esta fundación creó el “Apache Subversion”, abreviado como SVN,el cual asigna a cada archivo una “huella” o “hash” por una algoritmo matemático y mediante simple comparación sabremos si un fichero ha sido modificado (desde luego que estamos simplificando al máximo, en realidad no es así exactamente como trabaja el código pero es una buena aproximación).
Dicha técnica es ampliamente utilizada por los mal llamados programa antivirus para realizar su función de detección y «Pandora FMS plugin WordPress» también hace lo propio, mostrando en la figura un resumen si ha sucedido tal evento. También ofrece una muy útil ventana de exclusión de ficheros por tipo, nos remitimos a la figura Nº 005 donde apreciamos que los archivos gráficos (con extensión GIF, JPG y PNG) no serán monitorizados, así como un subdirectorio llamado askimet en la carpeta de sistema plugin. Ese askimet es un complemento bien conocido lo que nos indica que «Pandora FMS plugin WordPress» no hace le seguimiento por ser una ayuda contra el correo basura o “spam”.
En este punto podríamos llegar a pensar que es un fallo en la instalación pero debemos tener en cuenta que mientras mayor cantidad de archivos vigilemos más lento se pondrá nuestra pagina y si es compartida por otros sitios web ¡pues debemos tener consideración para con los demás! Queda como decisión propia de cada administrador el borrar -o agregar- las carpetas y/o ficheros así como los complementos “plugins” que queremos o necesitemos estar pendientes de ellos.
En todo caso recomendamos mantener siempre en la lista el primer fichero especial “PandoraFMS_WP.class.php” ya que se utiliza para hacer la instalación del complemento y la activación del mismo con los valores que estamos estudiando.
Así como está planteado acotamos que una vez hayamos instalado y activado «Pandora FMS plugin WordPress» jamás ni nunca lo desactivaremos ni activaremos de nuevo, lo mejor es borrarlo e instalarlo de nuevo ¿Por qué? Como no vigilamos este fichero que tiene la rutina de activación hay la remota posibilidad de que una atacante cambie los valores por defecto para su beneficio dejando lisiado al software que pretende protegernos. Todo puede suceder si hay el menor resquicio, en el siglo veinte pensábamos que no podíamos volar y mucho menos llegar a la Luna ¡y vean ahora!
Enviar correo electrónico si los ficheros de sistema fueron modificados “Email on files list modified” está activada por defecto y si no hemos asignado un correo electrónico «Pandora FMS plugin WordPress» lo enviará al correo electrónico del administrador “admin” ¿Por qué otra dirección de correo electrónico distinto? Mientras más ojos vigilen, mejor por eso si son dos personas distintas el administrador de WordPress y el administrador de la seguridad en teoría habrá mayor protección.
Configuración General “General Setup” en «Pandora FMS plugin WordPress».
Figura N° 006 Configuración General
Acá podemos agregar nuestro correo electrónico, sería el de la persona que se va a encargar de la seguridad que como ya dijimos sería deseable sea una persona distinta del administrador de WordPress.
También como dijimos si usamos «Pandora FMS», la cual utiliza API’s para recolectar información, le podremos especificar las direcciones IP de los servidores autorizados a dicha tarea, eso refina la seguridad al cerrar la brecha de entrada. Así mismo, por defecto, las API reportan cambios cada hora y tenemos siete días para conservar los registros de seguridad de «Pandora FMS plugin WordPress»; pasado este período de tiempo serán borrados para ahorro de espacio.
Control de Acceso “Access Control” en «Pandora FMS plugin WordPress».
Figura N° 007Control de Acceso 1ª parte
Esta sección a su vez la desglosaremos en dos porciones, la primera está reseñada en la Figura 007 donde a modo informativo nos muestra los datos de los usuarios que se hayan conectado y la hora y fecha y dirección IP con la cual lo logró.El complemento registra los intentos exitosos o no de los usuarios registrados, dado el caso que se intente ingresar con cualquier otro nombre de usuario no lo veremos acá sin embargo ya veremos que hay otra método para combatir estos otros intentos. En la segunda parte veremos que dichas direcciones IP puedan ser agregados a una lista de negación de acceso “Black list IPs”, si es que necesitamos, especialmente si provienen de otros países diferentes al nuestro (son pocas las empresas que son trasnacionales).
«Pandora FMS plugin WordPress» nos avisará de los siguientes aspectos, activados por defecto en la instalación:
Cada conexión exitosa de cada usuario (puede llegar a ser irritante), “Email on login user”.
Al crear una nueva cuenta, “Email on new account creation”.
Cuando un usuario cambie su correo electrónico, “Email on user email change”.
Cuando se instale un complemento “plugin” nuevo, “Email on new plugin”.
Cuando se instale un tema nuevo, “Email on new theme”.
Todos estos acontecimientos debemos vigilarlos, si acaso pudiendo excluir la primera línea. Una cosa que no comprobamos es si «Pandora FMS plugin WordPress» se percata cuando agregamos un usuario por medio de MySQL directamente, tal como lo relatan en este tutorial, dejamos esto como tarea para que ustedes amigos lectores y lectoras practiquen sus habilidades ?.
Figura N° 008 Control de Acceso 2ª parte
“Activate login rename” significa renombrar el fichero llamado “wp-login.php” pero dicho cambio no es tan sencillo como eso: se necesita a lo largo de todo el código de WordPress cambiar las referencias a dicho archivo. Por ejemplo, nosotros hicimos una prueba cambiando el nombre del archivo que permite introducir nuestras credenciales de usuario, lo renombramos como jimmy y guardamos la preferencia. A continuación agregamos un usuario llamado lucy, recibimos el correspondiente mensaje por correo avisando sobre el nuevo usuario y también el nuevo usuario recibió también un mensaje con el enlace del fichero renombrado (e invitando a cambiar su contraseña), acá la captura del mensaje:
Figura N° 009 nuevo usuario con fichero login renombrado
La idea es que “ocultemos” de la vista pública dicho archivo, cortando así de raíz, cualquier intento de acceso no autorizado. Incluso podemos cambiarlo periódicamente para despistar aún más a los indeseados. Para esta tarea existen otros complementos que se dedican exclusivamente a eso.
Aunque audaz esta medida también puede resultar peligrosa hasta el punto de que si algo llegara a salir mal, que puede suceder, la solución sería volver a subir los archivos de sistema de WordPress por vía SFTP a fin de ganar acceso de nuevo.
Por defecto la siguiente parte viene activada: “limit login attemps” se traduce en limitar el número de intentos de manera incorrecta a un máximo de tres, bloquear el acceso por 120 segundos incluyendo los usuarios correctos y válidos (“pagan justos por pecadores”).
Como dijimos hay un cuadro de texto donde escribiremos las direcciones IP que expresamente le neguemos el acceso. La otra opción que tiene que ver con el “login” a nuestro blog es por medio de colocarle una CAPTCHA y acá lo nombran como ReCaptcha porque en realidad es tecnología de Google a quienes debemos solicitar las claves correspondientes para prevenir por completo los ataques automatizados. Esta característica viene desactivada por defecto.
Por último tenemos las opciones para fortalecer la seguridad del “WebLog” lo primero que nos informa es el registro de ataques de fuerza bruta, aquí vacío porque claro, lo acabamos de instalar.
Recién al instalar WordPress se crea un usuario por defecto llamado “admin” por lo que primero que nada debemos crearnos una cuenta de Administrador para nosotros mismos y luego borrar dicha cuenta preconfigurada. «Pandora FMS plugin WordPress» se encarga de verificar que dicha cuenta no exista ya que sería una debilidad fácilmente explotable.
Aunque de manera general el WordPress viene configurado para que busque actualizaciones de manera automática (incluidos los complementos) si por alguna extraña razón se encuentra desactivada «Pandora FMS plugin WordPress» se ocupará en avisarnos de ello. También permite que no actualicemos ciertos complementos que por alguna u otra razón válida no nos convenga: los agregamos a la lista y quedan “congelados en el tiempo”, no nos advertirá sobre nuevas versiones disponibles del o los “plugins” en la lista.
Pro medio del archivo especial de configuración llamado “.htaccess” para el “Apache Web Server” podemos evitar que sean “subidos” ficheros con la extensión “.php” que son los que puede ejecutar con algún código malicioso, para evitarlo marcamos esta opción.
También podemos delegar la responsabilidad de configurar el fichero especial para los buscadores web, el cual es llamado “robots.txt” el cual contiene en lengua franca las consideraciones que deberían seguir y obedecer todas las “arañas” que indexan páginas web de manera automática por el ciberespacio.
Ya por último otra forma de ofuscar a los hackers y crackers(o por lo menos dificultarles el trabajo) es inhibir la exhibición de la versión de nuestro blog. Aun que es muy sencillo de hacer por nosotros mismos nunca está demás facilitarnos la vida, imagínense que tuvieran que administras unas cuantas páginas pues ya significaría algo de tiempo ahorrad. El razonamiento de protección a continuación lo describimos, y es lógico: supongamos que para una versión específica se descubre un fallo de seguridad que permite exprimir datos de manera ilegal ¿qué harían los cibercriminales? Pues buscar de manera masiva cuáles son los portales que aún usan dicha versión exacta y es fácil hacerlo si lo exhibimos constantemente en cada entrada o sección. Si Google o Wayback Machine tuvieran un “captura” del sitio (un caché de datos) donde hayan grabado la versión por nosotros utilizada, pues mejor todavía porque cuando lleguen los atacantes ya habremos “parchado” y ellos perderán su tiempo inútilmente.
Conclusiones.
No debemos confiarnos en que por ser pequeño nuestro blog o quizás hasta aburrido (por si acaso nuestra afición fuera escribir sobre carreras de tortugas) para los ciberdelincuentes seguimos siendo apetecibles ya sea para usarnos como agente esclavo para atacar otras página web o distribuir publicidad basura, no debemos bajar la guardia y «Pandora FMS plugin WordPress»siempre estará allí ayudándonos las 24 horas del día, las 52 semanas al año de manera ininterrumpida.