Toda iberoamérica en la cruzada por visibilizar a las mujeres en la historia, CC BY-SA 4.0, https://commons.wikimedia.org/w/index.php?curid=57973838

Toda iberoamérica en la cruzada por visibilizar a las mujeres en la historia, CC BY-SA 4.0, https://commons.wikimedia.org/w/index.php?curid=57973838

Sí, lo sabemos: VirtualBox es de Oracle y sí, algún día lo pueden restringir a privativo (de hecho los «complementos» tienen licencia privativa) pero vamos a seguir aprovechando este hipervisor mientras su licencia sea libre. Encontramos que es el más fácil de manejar y de ser necesario (como nos ha ocurrido antes) podremos manejarlo cómodamente por la línea de comandos. Hoy traemos su instalación en el novedoso Debian 9 Stretch en una portátil con procesador de 32 bits debido a un programita que verifica que el procesador sea de 32 bits ¡VirtualBox no lo puede engañar! (en realidad nadie es infalible).

La Cámara de Compensación Bancaria desde que tenemos uso de razón ha existido, la diferencia es que ahora es electrónica («ahora» es desde el 2007 para acá, cuando hicimos la reconversión monetaria). Muchos bancos se han ido, otros incluso han venido y se han vuelto a ir, otros los saquearon, se fusionaron, etc. Más adelante explicaremos en qué consisten los 20 digitos de las cuentas bancarias en venezuela, por ahora nos meteremos de lleno con los códigos, hacer esta entrada resultó cuando tuvimos la agradabel sorpresa de encontrar esta página donde los escribieron en código HTML objeto tipo combo (ordenado por nombre alfabéticamente).
phpIPAM, como su nombre compuesto lo indica, es el manejo y administración, por medio de lenguaje PHP, de las direcciones del Protocolo de Internet (en inglés «Internet Protocol Address Managament» y que abreviaremos como IPAM), lo que hace al software con un nombre muy singular, pnemotécnico pues (¿metanombre?). En este artículo revisaremos cómo podremos utilizar phpIPAM más bien como una herramienta auxiliar, aunque veremos que tiene ciertos componentes basados en la monitorización, ¡vamos!
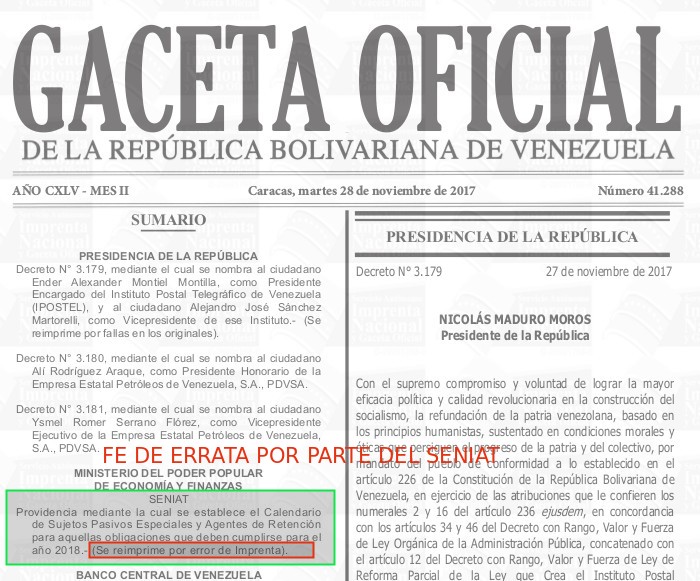
El año se fue volando y ya tenemos encima el año 2018 es por ello que hoy en Gaceta Oficial N° 41.287 publicada el glorioso día lunes 27 de noviembre la Providencia Administrativa SNAT/2017/0053 donde se establecen exactamente los días de pago de los Contribuyentes Especiales (conocidos en la jerga legal como «Sujetos Pasivos Especiales y Agentes de Retención»).
¿Apurado o apurada?
FE DE ERRATA DEL SENIAT: haga click aquí para descargar la Gaceta Oficial N° 41.288 con solo 3 hojitas: sumario y calendario.
Haga click aquí para descargar la Gaceta Oficial N° 41.287 (error del SENIAT al pasar la información a Imprenta Nacional).
¿Han notado que la barra de direcciones de Mozilla Firefox TAMBIÉN busca a pesar que ya tenemos el cuadro de búsqueda habilitado? Afortunadamente dicho comportamiento puede ser CORREGIDO con dos simples comandos (las imágenes y ejemplos aquí mostrados pertenecen a Mozilla Firefox 57.0 en Ubuntu 16.04).
¡Qué molesto es que en la barra de direcciones de Firefox TAMBIÉN salga el cuadro de búsqueda aún cuando YA lo tengo a éste habilitado!
Si quiero buscar uso uno, si quiero navegar uso otro ¡son diferentes!
¡AFORTUNADAMENTE LO PODEMOS CORREGIR!https://t.co/O7oFFtycP2 cc @skatox pic.twitter.com/uLRyVhHP9v— ks7000.net.ve ? (@ks7000) November 28, 2017
Esta oportunidad es para traerles en castellano el magnífico relato de Georgios Konstantopoulos, empleado de la empresa Honda en Alemania, ingenireor y ahora estudiante y entusiasta de las tecnologías informáticas. Como cosa extraña el artículo está en idioma inglés y no en alemán, ya sabemos que el inglés ahora es como el latín del Imperio Romano: una lengua franca, nos guste o no. La cuestión es que hablamos castellano y hay que extender el conocimiento y así completamos el círculo: por eso es que no está escrito en alemán (ni tampoco en griego, idioma natal del sr. Konstantopoulos). En este punto ya queda completamente claro que no es de nuestra autoría el siguiente artículo, que es una traducción aderezeda así como un merecido reconocimiento a las habilidades y obra del sr. Georgios ?¡a su salud!?
¡Hola! En una anterior oportunidad, por este vuestro blog, os desglosamos en 17 categorías las mejores herramientas de red para gestionar vuestra red (en idioma inglés) e incluimos a Graylog2 como software administrador de registros. También os publicamos un artículo sobre monitoreo de red (en castellano) con sus definiciones y características y disertamos sobre el monitoreo de red básico: en esta categoría ubicaremos a Graylog2 y para el monitoreo de red avanzado a Pandora FMS. Es por ello que este artículo es meramente comparativo: estamos tratando de cotejar peras con manzanas pero con propósitos didácticos nos embarcamos en esta singladura ¡vamos!
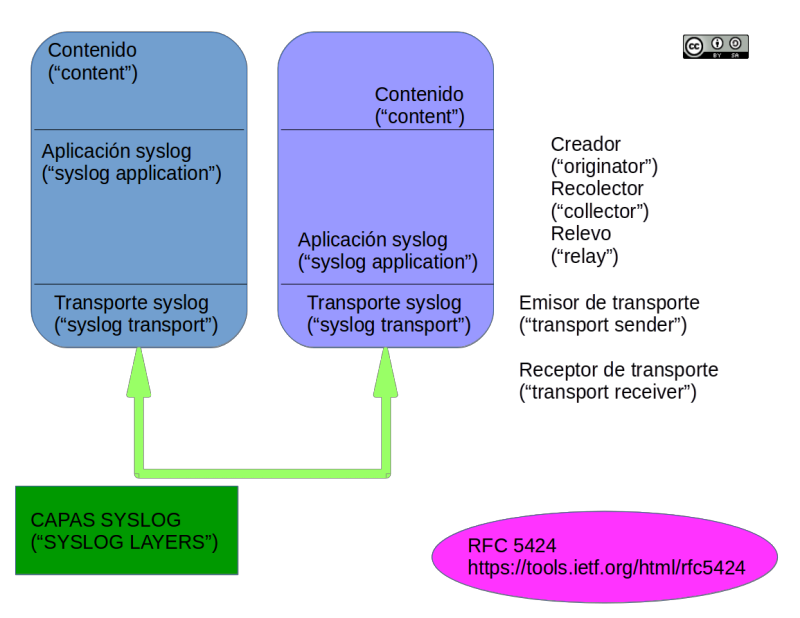
Para poder conocer el funcionamiento de Graylog2 debemos saber qué es syslog, piedra angular del software que hoy nos ocupa. La historia se remonta a 1981 cuando Eric Paul Allman trabajaba en la Universidad de California en Berkeley y escribió el software Sendmail, prácticamente el padre del correo electrónico moderno, y necesitaba un pequeño programa que le informara de los acontecimientos en cada servidor que ejecutara Sendmail. Ya UNIX, integrado en su propio kernel, tenía la capacidad de generar sus propios mensajes (incluyendo mensajes de alerta) y que eran guardados en archivos de texto dentro del sistema de ficheros. Eric Allman desarrolló un programa de servicio («daemon» en inglés o demonio en castellano) llamado syslogd encargado de leer los archivos con dichos mensajes guardados y estableció el protocolo syslog para enviarlos a otro ordenador (llamado colector) para analizar los datos. Pueden ampliar sus conocimientos si leen la norma RFC 5424 acerca de las capas y su esquema de funcionamiento (nota: la norma indica que tranquilamente todos los componentes de syslog pueden residir en un único ordenador, sin embargo la imagen ilustra sobre dos ordenadores que se comunican de alguna manera. Tampoco debemos confundir syslog con syslogd).
De hecho syslog se volvió tan popular que pronto nació la necesidad de que el colector no solo llevara los registros del servidor que ejecutara Sendmail sino que incluso recibiera los registros de los clientes que se conectaran a ese servidor de correo, ya que fusionar cronológicamente ambos documentos, de manera provisional, ayudaba – y aún ayuda – a rastrear errores en el código. De ese punto el darle a syslog un proposito totalmente distinto para elq ue fue creado restaba solu un paso y rápdiamente fue dado. He aquí los albores de la monitorización de red a nivel muy básico y Graylog2 es uno de los tantos programas que se encargan de ello y que más adelante veremos con detalle su funcionamiento.
Graylog2 nació de la mano de Lennart Koopmann a mediados de 2009 debido a su obervación de los altos costes de licencia del software de monitoreo, así que él decidió escribir uno propio. En sus propias palabras asegura que la oferta en ese sector de código fuente abierta era nula, pero os aseguramos que Pandora FMS estaba en su versión 3.0.
Su página web oficial es www.graylog2.org (aunque la página web redirige automáticamente hacia www.graylog.org) y su cuenta en Twitter es @Graylog2 . Este cambio de nombre, ese detalle de quitarle el número «s», ocurrió el 16 de enero de 2015 al sacar la versión 1.0 (beta). A lo largo de este artículo usaremos preferentemente su nombre original Graylog2 ya que incluso grandes empresas de alojamiento web lo conocen como Graylog2 (y recomiendan su uso). Es entonces que en estos dos últimos dos años ha registrado un aumento explosivo de usuarios y el 27 de abril de 2016 liberan la versión 2.0 y al momento de escribir estas líneas está vigente la 2.3.2 (19 de octubre de 2017) que será la que revisaremos.
El registro de mensajes por parte del kernel de los sistemas operativo en ficheros de texto plano, tanto en software privativo como software libre, estará con nosotros durante mucho tiempo y a eso apuesta de seguro Graylog2 ¡pues bien comencemos por hablar de seguridad y rentabilidad!
Graylog2 por ser software libre no es para nada una «caja negra» manejada por terceros sino por nosotros mismos, así que los datos que le entreguemos a este programa pues es responsabilidad nuestra, única y exclusivamente.
Teniendo esto en mente, nuestras necesidades de monitoreo son para muchos dispositivos ya sea dentro de nuestra red de área local o en el resto del mundo y syslog solo establece el envio de información por parte de paquetes UDP. Los cuales no ofrecen «acuse de recibo» ni «estrechamiento de manos» («handshaking» en inglés) así que no podremos usar un protocolo seguro de encriptamiento para garantizar que nuestra información no caiga en manos de terceros. Tal vez se nos ocurra instalar red privadas virtuales («VPN» en inglés) a diestra y siniestra para enviarlos pero incluso así un dispositivo cualquiera seguirá enviando información, así se haya caido la comunicación o incluso nuestro servidor Graylog2 esté apagado o fuera de servicio, tal escenario no conviene a nuestros propósitos.
Es por ello que aparte de syslog han surgido soluciones que envíen por paquetes TCP -que pueden implementar protocolos seguros y garantizan la entrega de cada uno de los paquetes enviados- amén de otras características adicionales, como por ejemplo entregarlos directamente en un motros de base de datos como MySQL o preprocesamiento de ficheros e incluso su nomenclatura de nombres para guardar de manera ordenada muchos dispositivos. syslog-n existe desde 1998, tiene versión libre y una versión empresarial (esta última con módulos adicionales) y está disponible para las grandes distros de Linux e incluso hay una versión para Windows bajo Cygwin, software que permite una emulación de Linux en Windows. Pero claro, hay muchas otras alternativas sin embargo nos enfocaremos en rsyslog que surge en 2004 por mano de Rainer Gerhards en competencia directa con syslog-ng y hoy en día viene preinstalado en Debian, en CentOS y similares está presente en los repositorios oficiales y Ubuntu 16 («distro» de Debian) lo trae por defecto como parte de una utilería mayor: Logrotate. Para efectos prácticos los registros de eventos de cada ordenador, una vez hayan sido enviados a Graylog2, pues poco nos importa el destino final de esta información: por el contrario, es una trabajo menos que no tendremos que lidiar en neustra labor de administrar y/o monitorear redes.
¿A dónde vamos con toda esta explicación y qué diantres tiene que ver con Graylog2? Pues que todo esto que os contamos lo repetiremos cuando veamos su funcionamiento por la analogía en cuanto al manejo de la información recibida -y almacenada-. Pues bien logrotate, como su nombre en inglés sugiere, se encarga de rotar y comprimir y además de podarlos periódicamente ya que de no hacer esto nuestros discos duros eventualmente se llenarían. En el caso del sistema operativo privativo Windows desde la versión 2000 (y todos sus sucesores) tienen su propio servicio integrado de:
Incluso podemos grabar nuestros propios eventos de prueba en Windows, con las debidas credenciales de administrador en la línea de comandos podemos practicar los siguiente:
eventcreate /s nombre_servidor /t ERROR /id 100 /l APPLICATION /d "Un registro de evento, como prueba"
El comando eventcreate se encargará de grabarlo para luego transmitirlo a nuestro servidor Graylog2. Ya que de nuevo tocamos el tema de la transmisión, en Windows podremos instalar una solució de código abierto con este propósito: Nxlog . Esta aplicación está disponible tanto para Windows como para Unix, Linux, BSD y Android: el registro de eventos del sistema operativo como la de las aplicaciones (correctamente programadas para ello). ¿Cómo saber cual es cual? Volvamos a lo último que vimos sobre crear nuestros propios eventos en Windows (en otros sistemas oeprativos transcurre de manera similar) con los parámetros «/t» y «/l» a continuación le pasamos la severidad y origen del mensaje de registro, veamos:
Parámetro «/t»:
Parámetro «/l»:
Acá si ahorraremos tiempo: el funcionamiento de Graylog2 y su instalación está íntimamente relacionados, creamos este esquema simplificado no recomendado más que para simples pruebas, en un ambiente de producción imposible usarlo de esta manera.
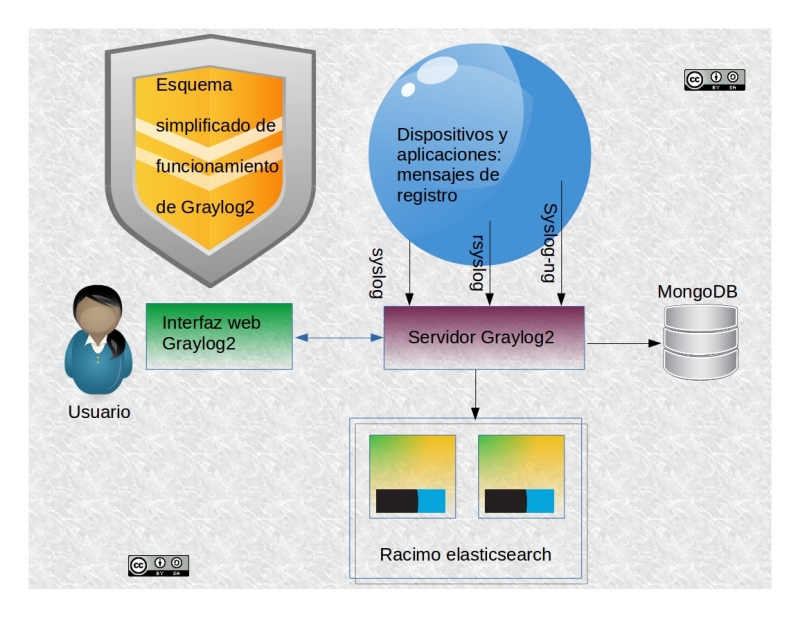
Con la imagen como abreboca arrancamos con los requisitos de instalación (funcionamiento incluído), aclarando que solo lo instalaremos en un anfitrión Linux ya que no se recomienda para nada hacerlo sobre Windows:
A primera vista parece lo mismo pero atentos todos y todas al concepto: con Elasticsearch tenemos una poderosa y hambrienta locomotora por ingerir grandes cantidades de carbón y agua, si no hacemos esto terminaremos con toneladas de hierro frías y estáticas, lo cual no es útil para nada. Consideramos que Elasticsearch como herramienta de auditoría e incluso minería de datos es una gran ayuda nunca deberemos el dejar de alimentarla.
¿Recuerdan a rsyslog? En el archivo de configuración que llamaremos «60-graylog.conf» agregaremos lo siguiente:
*.* @direccion_ip_del_servidor_graylog2:8514;RSYSLOG_SyslogProtocol23FormatEl asterisco-punto-asterisco del principio indica enviar todo al servidor Graylog2 y eso genera una gran cantidad de tráfico de datos, ¡aún a pesar de estar comprimido! Por el contrario Pandora FMS delega el envío en Agentes Consola (utilizan normas reconocidas y aceptadas, ya vienen en los dispositivos a monitorear) y en Agentes Software con una amplia variedad de opciones a monitorear (temperatura del equipo, estado de un servidor web o servidor de base de datos) y de esta manera seleccionamos la información que realmente nos interesa conocer. ¡Atención, no decimos que el resto de los datos no sea importantes, no nos vayan a interpretar mal por favor! Simplemente manejamos el concepto que hay cosas realmente importantes a monitorizar, prioritarios (Pandora FMS tiene perfiles prefijados para cada tipo de cliente, configuraciones que se consideran típicas ¡y en la versión Empresarial hasta somos capaces de crear un agente a su medida y necesidades!).
Para dar sustento a nuestra afirmación anterior, en Graylog2 a partir de la versión 2.x crearon un «Proceso de tuberías» en los cuales debemos configurar los siguientes elementos:
Una vez hallamos establecido todo esto es que podremos proceder a filtrar la información que llega al servidor Graylog2 para que el servidor mismo no procese absolutamente nada que no cumpla con lo prefijado (y mucho menos pase a Elasticsearch).
Podremos concluir en esta sección que filtrar implica «mover» todos los datos para entonces quedarnos con los que nos interesa y seleccionar -el enfoque de Pandora FMS- es extraer la información que nos interese: con ambos métodos obtenemos el mismo resultado pero a muy diferentes costos.
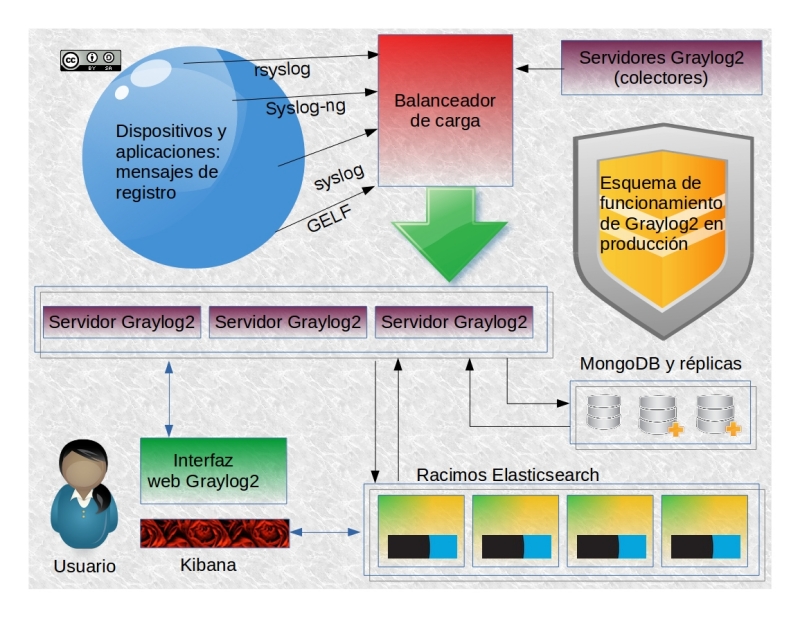
Si os pareció complicado hasta ahora, os recordamos que apenas es un ejemplo básico, incluso lo podremos montar en un dispositivo como Azure pero en la vida real, en un entorno de producción, debemos agregar más, mucho más a Graylog2.
Definitivamente que Pandora FMS y Graylog2 tienen algunas similitudes a la hora de la recolección de data, teniendo en cuenta el filtrado de datos contra la selección de datos, sus maneras de trabajar son bien distintos: mientras Graylog2 descansa en gran medida sobre productos de terceros con dos motores de bases de datos para distintos juegos de infromación, Pandora FMS utiliza un solo motor de base de datos que se puede replicar tranquilamente con absolutamente toda la información en un solo sitio y recoge los datos de primera mano de una forma muy bien seleccionada. En Pandora FMS la flexibilidad también implica sencillez, en contraste con la complejidad de Graylog2.
Si os a gustado este artículo y consideras que falta algo o debemos corregir algún detalle no dudéis en comentar más abajo donde gustosamente atenderemos vuestra interactividad.
Una forma de trabajar que debería ser el norte de todos los que administramos sistemas Linux y acá su razonamiento (traducción al castellano del artículo publicado en inglés por Ramesh Natarajan en «The Geek Stuff»). Las siguientes son las 12 razones por las cuales un administrador de sistemas «perezoso» es el mejor administrador de sistemas:
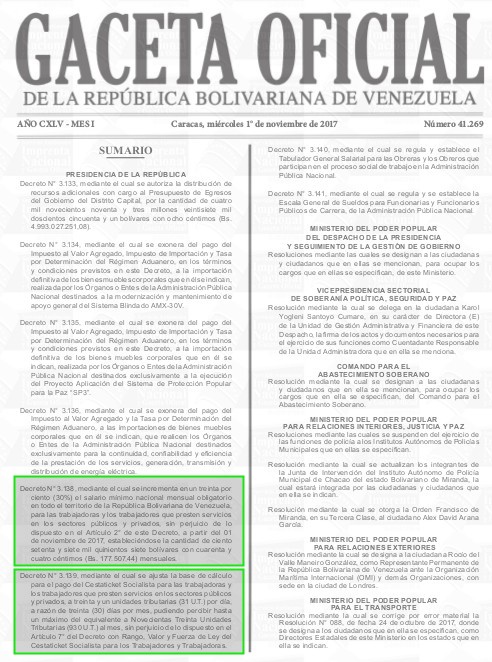
Debierían haber pasado tres meses para un nuevo aumento del ingreso mínimo pero fue necesario acelerar ante la brutal escalada de precios, tanto es así que el gobierno anunció un nuevo billete del cono monetario: el billete de cien mil bolívares. En lo que respecta a la base de datos ya de unos meses para acá habíamos previsto la retirada del billete de cien pero éste se mantiene vigente hasta nuevo aviso. Una tabla de la base de datos lleva el cono monetario vigente para las diversas operaciones monetarias así que allí agregamos un registro más, y también el valor del ingreso mínimo legal, que fue modificado pues estró en vigencia desde el 1° de noviembre de 2017.
Esta es la Gaceta Oficial con el aumento del salario mínimo y bono de alimentación (+PDF y JPG) https://t.co/RdIoJAEVEB
— Luigino Bracci Roa (@lubrio) November 3, 2017
PRESIDENTE @NicolasMaduro ANUNCIA EL NUEVO BILLETE DE 100.000,00
cc @lubrio pic.twitter.com/tzbCpsZgtN— ks7000.net.ve ? (@ks7000) November 1, 2017
En esta oportunidad el Tribunal Supremo de Justicia batió un registro histórico en la publicación de la Gaceta Oficial lo que permitió que los demás sitios web pudieramos replicar la información. Nos enteramos por medio de la cuenta Twitter del Licenciado en Computación Luigino Bracci Roa y su artículo en Alba Ciudad contiene también una copia completa del ejemplar, unos 22 megabytes y pico. En estos días muchos y muchas pensarán que no es nada pero nosotros, siendo austeros siempre, publicamos la versión reducida con solo cinco páginas conteniendo exactamente los Decretos 3.138 y 3.139 con el aumento del salario mínimo y la cestaticket socialista.
Desde esta vuestra humilde página web lo pueden descargar del siguiente enlace:
—>>> Gaceta Oficial N° 41.269 <<<—